Was empfiehlt die FINMA in der Aufsichtsmitteilung 05/2026?
Das Wichtigste in Kürze
- Die FINMA empfiehlt fünf Dinge: Strategie und Roadmap, ein Inventar der Kryptografie, Vorrang für kritische Daten, Kryptoagilität und den Einbezug der Dienstleister.
- Die FINMA legt eine Roadmap bis spätestens Mitte 2027 nahe. Gemeint ist der Plan, nicht die abgeschlossene Migration.
- Das ist eine Empfehlung, keine Pflicht. Die FINMA will das Thema aber verstärkt in ihre laufende Aufsicht aufnehmen.
- Nur 8 Prozent der 60 befragten Institute haben bereits eine konkrete Roadmap.
Neun Seiten, fünf Empfehlungen, ein Datum: Mehr braucht die FINMA nicht, um Quantencomputer auf die Traktandenliste des Verwaltungsrats zu setzen. Am 9. Juli 2026 hat sie die Aufsichtsmitteilung 05/2026 «Quantum Computing» veröffentlicht (FINMA, 2026). Sie enthält die Ergebnisse einer Umfrage und Empfehlungen für den Umstieg auf quantensichere Kryptografie.
«Kryptografisch relevante Quantencomputer existieren heute noch nicht», hält die FINMA (2026, Kap. 4) fest. Diese gute Nachricht hat allerdings eine kurze Halbwertszeit: Die FINMA rechnet in den kommenden Jahren mit solchen Rechnern. Ein angemessenes Risikomanagement hält sie deshalb schon heute für notwendig.
Dieser Beitrag beantwortet fünf Fragen, die sich Geschäftsleitung, CISO und Compliance dazu am ehesten stellen. Wer nur fünf Minuten hat, liest die Fragen und jeweils den fett gedruckten Satz darunter.
Für wen gilt die Aufsichtsmitteilung 05/2026?
Für die Institute unter Aufsicht der FINMA, indirekt auch für ihre IT-Dienstleister.
Befragt hat die FINMA bewilligte Banken, Versicherer, Verwalter von Kollektivvermögen und Finanzmarktinfrastrukturen (FINMA, 2026, Kap. 2). Eine abschliessende Liste enthält die Mitteilung nicht, sie richtet sich allgemein an die betroffenen Beaufsichtigten.
Die Dienstleister betrifft sie über Kapitel 3.5: Bei neuen Auslagerungen im Software- und Datenbereich empfiehlt die FINMA, Kryptoagilität vorauszusetzen. Gemeint ist die Fähigkeit, Algorithmen ohne tiefen Umbau der Software auszutauschen. Wer Banken oder Versicherer beliefert, dürfte diese Anforderung bald in Ausschreibungen und Verträgen finden.
Was hat die Umfrage der FINMA ergeben?
Die Institute kennen das Risiko, handeln aber kaum: 72 Prozent haben noch keine Massnahmen geplant oder getroffen, nur 8 Prozent haben eine konkrete Roadmap.
Die FINMA (2026, Kap. 2) hat von November 2025 bis Januar 2026 sechzig bewilligte Institute befragt. Dazu kommen diese Zahlen:
- Rund zwei Drittel erwarten, innerhalb von sieben Jahren direkt von den Cyberrisiken betroffen zu sein.
- Ebenso viele rechnen damit, dass ein Quantencomputer spätestens in zehn Jahren RSA-2048 innert 24 Stunden knackt.
- 28 Prozent haben einen Strategie-Entscheid getroffen, 20 Prozent auch ein laufendes Projekt.
- Die 8 Prozent mit Roadmap planen vier bis fünf Jahre ein, bis kritische Daten und Prozesse quantensicher sind.
- 76 Prozent sehen in einem Inventar der Kryptografie einen hohen oder sehr hohen Mehrwert.
- 73 Prozent halten Kryptoagilität für wichtig oder sehr wichtig.
- 60 Prozent sind mit ihren Softwarelieferanten in Kontakt oder planen es.
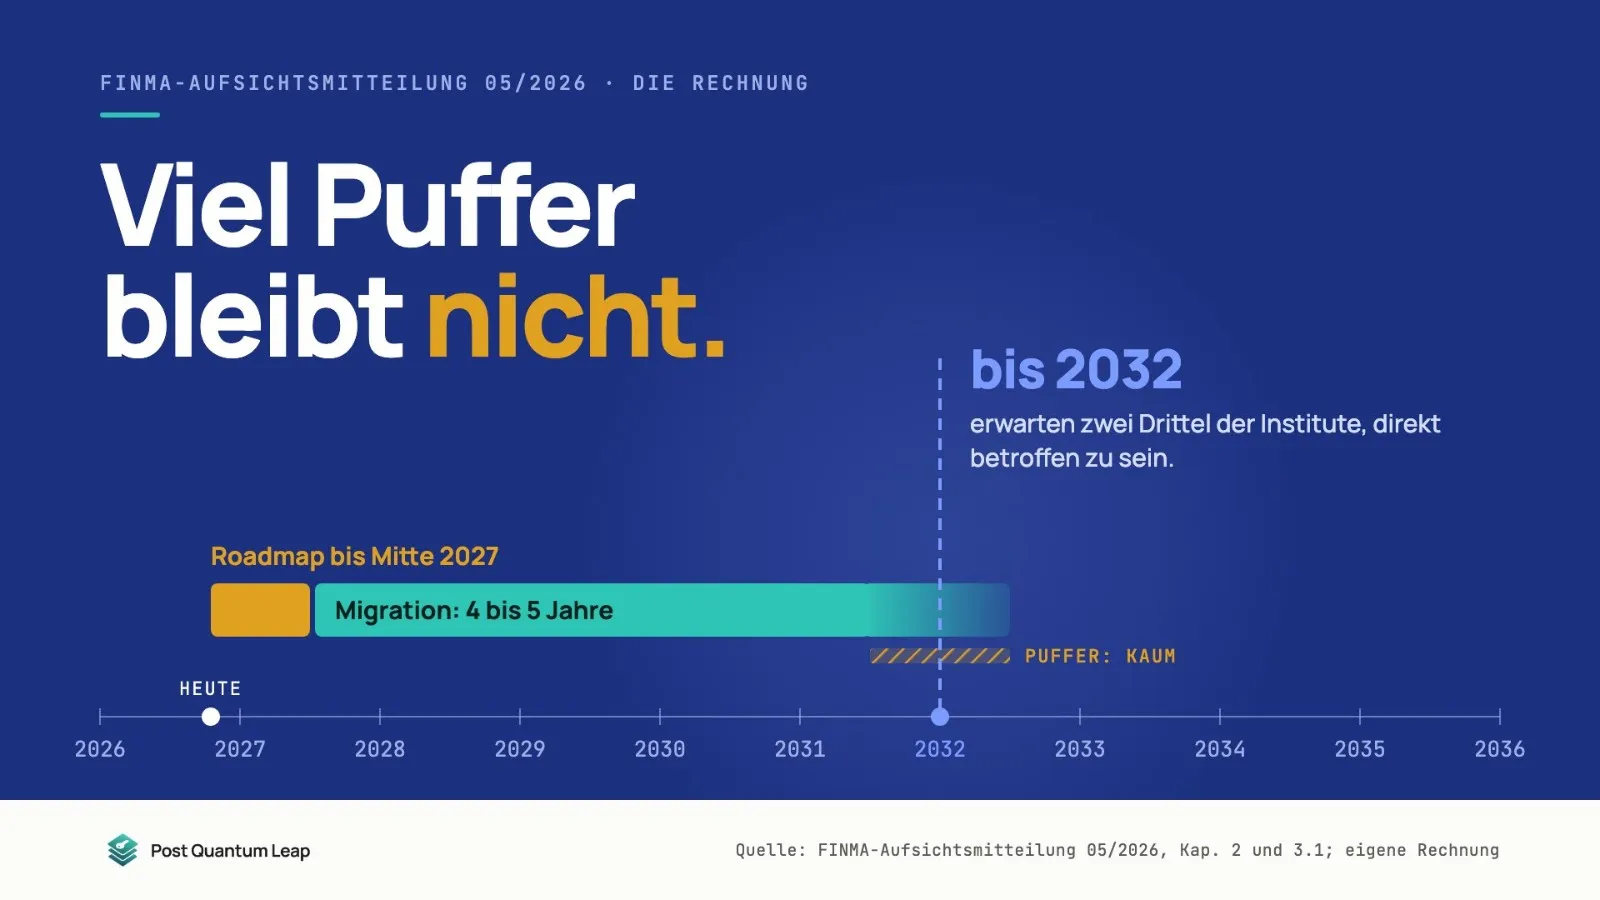
Eine einfache Rechnung zeigt, warum diese Zahlen zusammen beunruhigen. Steht die Roadmap Mitte 2027 und dauert die Migration vier bis fünf Jahre, ist sie frühestens 2031 abgeschlossen. Zwei Drittel der Institute erwarten aber schon bis etwa 2032, direkt betroffen zu sein. Viel Puffer bleibt da nicht, schon gar nicht für Daten, die über viele Jahre vertraulich bleiben müssen.
Was steckt hinter den fünf Empfehlungen?
Fünf Bausteine, die aufeinander aufbauen: Ohne Inventar keine Prioritäten, ohne Prioritäten keine Roadmap.
- Strategie und Roadmap (Kap. 3.1): Das Oberleitungsorgan, meist der Verwaltungsrat, verabschiedet eine Strategie, daraus folgt ein Plan mit Meilensteinen und Zieldaten.
- Risikoanalyse und Inventar (Kap. 3.2): Alle Geschäftsprozesse auf Verschlüsselung, Signaturen und Authentifizierung prüfen, auch ausgelagerte Systeme, und das Inventar laufend pflegen.
- Kritische Daten (Kap. 3.3): Was lange vertraulich bleiben muss, zuerst schützen: Heute abgefangene Daten lassen sich später mit Quantencomputern entschlüsseln («harvest now, decrypt later»).
- Kryptoagilität (Kap. 3.4): Neue Systeme so beschaffen, dass sie Algorithmen ohne Umbau der Architektur austauschen können, falls sich auch PQC-Verfahren nicht bewähren.
- Externe Dienstleister (Kap. 3.5): Die Umstellung in ihre Release-Zyklen einplanen; die Verantwortung für Ausgelagertes bleibt beim Institut.
Im Dokument steht die Roadmap zuerst, zuletzt entsteht sie im Projekt. Sie fasst zusammen, was Inventar und Schutzbedarf ergeben haben.
Welche Verfahren betroffen sind, nennt die FINMA (2026, Kap. 3.2) beispielhaft: RSA, ECDSA, EdDSA, DH und EC-DH. Eigene Nachfolger schreibt sie nicht vor. Sie verweist auf die NIST-Standards FIPS 203, 204 und 205 vom August 2024 (NIST, 2024). Das sind ML-KEM für den Schlüsselaustausch sowie ML-DSA und SLH-DSA für Signaturen.
Hybride Verfahren koppeln ein klassisches mit einem Post-Quanten-Verfahren. Die FINMA erwähnt, dass andere Organisationen sie empfehlen, nennt aber auch die höhere Komplexität. Den Entscheid überlässt sie der internen Risikoanalyse.
Wie verbindlich ist die Roadmap bis Mitte 2027?
Sie ist eine Empfehlung, keine Pflicht. Egal ist sie trotzdem nicht, und gefragt ist bis Mitte 2027 der Plan, nicht die fertige Migration.
Eine Aufsichtsmitteilung ist kein Rundschreiben. Die FINMA (2026, Kap. 3.1) «legt die Erarbeitung einer PQC-Roadmap bis spätestens Mitte 2027 nahe». Sie empfiehlt, die Hinweise im eigenen Risikomanagement zu beachten.
Zwei Stellen verdienen trotzdem Aufmerksamkeit. Laut Kapitel 1 gelten die bestehenden Vorgaben zu Governance und Risikomanagement auch für die Risiken durch Quantencomputer. In Kapitel 4 kündigt die FINMA an, das Thema verstärkt in ihre laufende Aufsicht aufzunehmen. Stellen Sie sich vor, die Frage nach Ihrer Roadmap fällt im nächsten Aufsichtsgespräch. Lieber eine Lücke, die Sie der Aufsicht erklären, als eine, die die Aufsicht Ihnen erklärt.
Einen Stichtag nennt die FINMA nicht. Rechnet man mit Ende Juni 2027, bleiben ab Mitte Oktober 2026 rund achteinhalb Monate. In dieser Zeit braucht es ein Inventar, Antworten der wichtigsten Dienstleister und einen Termin im Verwaltungsrat. Ein Quantencomputer lässt vielleicht noch Jahre auf sich warten, die Budgetrunde 2027 dagegen nicht.
Ein Blick ins Ausland zeigt: Die Schweiz ist früh beim Plan und offen beim Ende. Andere Behörden setzen Enddaten, ebenfalls als Empfehlung:
- Die EU-Roadmap sieht den Übergang für Anwendungen mit hohem Risiko bis Ende 2030 vor (NIS Cooperation Group, 2025).
- Das britische NCSC nennt 2028 für Inventar und Plan, 2035 für den Abschluss (NCSC, 2025).
- Das deutsche BSI empfiehlt rein klassischen Schlüsselaustausch nur noch bis Ende 2031 (BSI, 2026).
Die FINMA nennt kein Datum für den Abschluss der Migration. Das hat Methode, denn die Zieldaten legt jedes Institut in seiner Roadmap selbst fest (FINMA, 2026, Kap. 3.1). Dafür kommt der Plan früher als beim NCSC, Mitte 2027 statt 2028. Eine Übersicht bietet unsere Seite Migrations-Zeitpläne.
Was sollten Sie jetzt tun?
Mit dem Inventar beginnen, denn ohne Übersicht über die eingesetzte Kryptografie lassen sich weder Prioritäten noch Zieldaten festlegen.
Eine Roadmap ohne Inventar gleicht einem Fahrplan ohne Streckennetz: sauber getaktet, aber ohne Gleise. Vier Fragen klären den Stand im eigenen Haus:
- Wer ist verantwortlich, und trägt der Verwaltungsrat das Vorhaben mit?
- Wissen wir, wo welche Kryptografie im Einsatz ist, auch in ausgelagerten Systemen?
- Welche Daten müssen über viele Jahre vertraulich bleiben?
- Was planen unsere wichtigsten Dienstleister, und steht Kryptoagilität in den Verträgen?
Bei welcher dieser Fragen müsste Ihr Haus heute noch passen? Wie Sie aus den Antworten in fünf Schritten eine Roadmap ableiten, zeigt unser Beitrag Post-Quanten-Kryptografie im Unternehmen: Wo fangen Sie an?
Eine Empfehlung mit Datum
Die Mitteilung schafft keine neue Pflicht, setzt aber einen Massstab: eine Roadmap bis Mitte 2027, gestützt auf ein Inventar und getragen vom Verwaltungsrat. Die Umfrage zeigt, wo es hapert: Noch fehlt den meisten Instituten nicht die Zeit für einen Plan, sondern ein Plan für die Zeit.
Welche der fünf Empfehlungen ist in Ihrem Haus noch am weitesten weg? Schreiben Sie es uns auf LinkedIn.
Dieser Beitrag fasst die Mitteilung zusammen und ordnet sie ein. Er ersetzt weder das Original noch eine rechtliche Prüfung für Ihr Institut.