FINMA-Aufsichtsmitteilung 05/2026
Verbleibende Zeit bis zum von der FINMA nahegelegten Datum: ≈ 8 Monate bis Mitte 2027Eine Post-Quantum-Roadmap bis Mitte 2027.
Die FINMA legt den beaufsichtigten Instituten nahe, bis Mitte 2027 eine zu haben. Sie kündigt zudem an, sich in ihrer künftigen Aufsichtstätigkeit vertieft mit dem Thema zu befassen.
Von heute bis Mitte 2027
-
Heute
Die Exposition läuft
-
Inventar
Schritt 01 · Kap. 3.2
-
Risikopriorisierung
Schritt 02 · Kap. 3.2–3.3
-
Roadmap im VR
Schritt 03 · Kap. 3.1, 3.4, 3.5
-
Mitte 2027
Von der FINMA nahegelegtes Datum
Status auf einen Blick
Rot, Gelb, Grün. Für jedes System.
Ein Verwaltungsrat liest keine Cipher-Suiten. Er liest einen Status. Das Inventar gibt jedem System einen, nach Regeln, die Sie festlegen.
Post-Quantum-Status pro System
Beispiel-
Kundenportal
TLS 1.2 · ECDHE-RSA
Verwundbar
-
Zahlungsschnittstelle
TLS 1.3 · X25519MLKEM768 · RSA-Zertifikat
Hybrid, auf Kurs
-
Interner Dienst
ML-KEM-768 · ML-DSA-65-Zertifikat, interne CA
PQC-bereit
-
Der SchlüsselaustauschWie sich zwei Systeme auf einen geheimen Schlüssel einigen, bevor sie verschlüsseln. Wer ihn bricht, liest alles, was unter diesem Schlüssel verschlüsselt wurde, auch Verkehr, der Jahre zuvor aufgezeichnet wurde. ist quantenverwundbar. Heute aufgezeichneter Verkehr kann später gelesen werden.
-
Ein hybriderEin klassischer und ein Post-Quantum-Algorithmus zusammen, zum Beispiel X25519 mit ML-KEM-768. Die Verbindung bleibt sicher, solange einer von beiden hält. Schlüsselaustausch schützt den Verkehr. Die Zertifikate müssen noch nachziehen.
-
Post-Quantum-Schlüsselaustausch und Post-Quantum-Zertifikate.
Die Systeme sind erfunden. Die drei Zustände sind die, die das Produkt meldet.
Wenn nichts geschieht
- Vertiefte Aufsicht. Die FINMA kündigt an, sich in der laufenden Aufsicht vertieft mit dem Thema zu befassen.
- Pflichten, die bereits gelten. Die FINMA hält fest, dass die heute geltenden Governance- und Risikovorgaben auch das Quantenrisiko abdecken.
- Keine Belege. Ohne Inventar erhält eine Frage zu Ihrer Kryptografie eine Schätzung, keine Antwort.
- Wachsende Exposition. Jeden Monat werden mehr Daten über einen Schlüsselaustausch übertragen, den ein Quantencomputer wird brechen können.
- Reputation. Eine Lücke, die die Aufsicht findet, ist schwerer zu erklären als eine, die Sie selbst gefunden und eingeplant haben.
Die FINMA legt eine Roadmap nahe; sie verlangt keine. Das Risiko entsteht aus der Aufsicht und aus Pflichten, die bereits gelten.
Nehmen Sie das mit in Ihr Board.
Die Aufsichtsmitteilung, die Exposition und die drei Schritte auf einer Seite. Für Kolleginnen und Kollegen, die keine Website lesen.
Die Methode
So gehen Sie vor
Eine Methode in drei Schritten.
-
01
Finden
Kap. 3.2
Listen Sie jedes System auf: eigene, ausgelagerte und als Service bezogene. Erfassen Sie die Verschlüsselung, Signaturen, Authentisierung und Schlüssel, die sie verwenden, für übertragene wie für gespeicherte Daten. Markieren Sie dann, was ein Quantencomputer brechen wird.
Post Quantum Leap
Ein Netzwerk-Scan findet, was antwortet. Ein Host-Scanner sieht in Maschinen hinein, die ein Scan nicht erreicht. Den Rest importieren Sie. Jeder Endpunkt erhält dann einen Post-Quantum-Status, nach Regeln, die Sie festlegen.
Ergebnis
Ein Inventar, mit einem Status für jedes System.
-
02
Priorisieren
Kap. 3.2 · 3.3
Ermitteln Sie die Daten, die über Jahre vertraulich bleiben müssen. Genau auf diese Daten zielt ein Harvest-now-Angriff. Erstellen Sie anschliessend für jedes System einen Migrationsplan, der seinem Risiko entspricht.
Beides
Eine Übersicht, die für jedes System die Kritikalität dem Migrationsaufwand gegenüberstellt. Wie lange Daten vertraulich bleiben müssen, ist ein Geschäftsentscheid; diesen Teil erarbeiten wir gemeinsam mit Ihnen.
Ergebnis
Eine priorisierte Liste: was zuerst wandert, und warum.
-
03
Planen
Kap. 3.1 · 3.4 · 3.5
Eine Strategie, die Ihr Verwaltungsrat verabschiedet, mit Meilensteinen und Zieldaten: eines für die gesamte Migration, eines für kritische Prozesse. Neue Systeme und neue Outsourcing-Verträge müssen den späteren Wechsel der Algorithmen erlauben.
Beides
Ein Workshop mit uns fällt die Entscheidungen. Post Quantum Leap führt danach den Plan: datierte Wellen, Owner und die Wirkung auf Ihre Exposition.
Ergebnis
Eine Roadmap, die Ihr Verwaltungsrat verabschiedet hat.
Rund zwölf Wochen für ein erstes Projekt. Am Ende stehen die Roadmap und ein FINMA-Bericht, der hinter jeder Zahl die Belege zeigt. Die tatsächliche Dauer bestimmen Ihre Systeme; wir nennen sie Ihnen nach dem ersten Scan, nicht vorher.
Die Belege
Fakten statt Schätzungen.
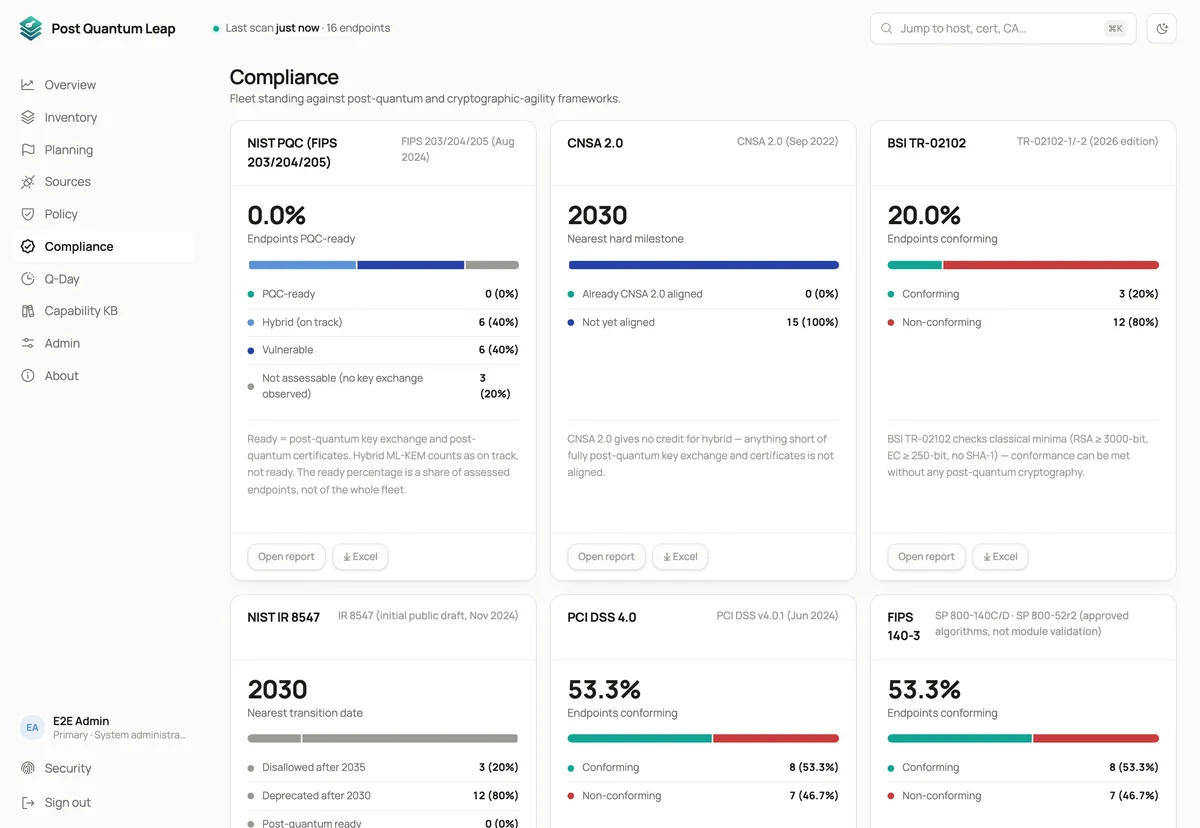
Jeder Status führt auf ein Scan-Resultat zurück. Die Compliance-Ansicht stellt Ihren gesamten Bestand den Standards gegenüber, an denen Sie gemessen werden, einschliesslich der FINMA-Aufsichtsmitteilung 05/2026.
- Wie viele Endpunkte bereit, auf Kurs oder verwundbar sind
- Die Regel hinter jedem Befund, eine Zeile pro Endpunkt
- Eine FINMA-Ansicht, die die Mitteilung so ausweist, wie sie geschrieben ist: eine Empfehlung, kein Rundschreiben
- Jeder Bericht lässt sich als Excel oder PDF exportieren
Das Dokument
Was die Aufsichtsmitteilung sagt
- Was
- Aufsichtsmitteilung 05/2026, Quantencomputing · 9. Juli 2026
- Art
- AufsichtsmitteilungEine Aufsichtsmitteilung teilt mit, was die FINMA in der Aufsicht beobachtet und was sie erwartet. Sie ist kein Rundschreiben, das festlegt, wie die FINMA das Aufsichtsrecht anwendet., kein Rundschreiben. Sie schafft keine neue Pflicht.
- Gilt für
- Banken, Versicherer, Verwalter von Kollektivvermögen, Finanzmarktinfrastrukturen
- Legt nahe
- Eine RoadmapEin Plan, den Ihr Verwaltungsrat verabschiedet: welche Systeme in welcher Reihenfolge und bis wann auf Post-Quantum-Kryptografie wechseln. bis Mitte 2027, aufgebaut auf einem Inventar der eingesetzten KryptografieEine Liste, wo Ihre Systeme Verschlüsselung, Signaturen und Schlüssel einsetzen, welche Algorithmen sie verwenden und welche davon ein Quantencomputer brechen wird. (Kap. 3)
- Algorithmen
- Keine eigenen. Verweist auf NIST FIPS 203, 204 und 205Die ersten drei Post-Quantum-Standards, veröffentlicht vom US-Institut NIST am 13. August 2024: ML-KEM für den Schlüsselaustausch (FIPS 203) sowie ML-DSA und SLH-DSA für Signaturen (FIPS 204 und 205)..
- Hält zudem fest
- Die Governance- und Risikovorgaben, die bereits für Sie gelten, decken auch das Quantenrisiko ab. Die FINMA erwartet rechtzeitiges Handeln.
Zum Nachlesen PDF, Deutsch ↗ PDF, Englisch ↗ PDF, Französisch ↗ Medienmitteilung ↗
Live-Demo anfordern
Live sehen, dann selbst ausprobieren.
Rund 30 bis 45 Minuten, online. Wir führen durch: Sie müssen nichts installieren, nichts vorbereiten und keine Daten liefern. Wir gehen Discovery, Inventar, Krypto-Graph, Compliance-Reporting und Planung auf einer vollständigen Demo-Installation durch. Den grössten Teil der Zeit verbringen wir mit dem, was Ihrer Situation am nächsten ist.
Wenn Sie danach weitermachen wollen, geben wir Ihnen einen Login für einen Demo-Tenant oder richten Ihnen eine lokale Installation ein, damit Sie es gegen Ihre eigene Infrastruktur ausprobieren können.
- Was Sie erhalten
- Eine klare Antwort, ob Post Quantum Leap zu Ihrer Infrastruktur passt, auch dann, wenn es nicht passt.
- Lieber per E-Mail
- info@postquantumleap.com
Anfrage erhalten.
Wir haben Ihnen per E-Mail eine Bestätigung geschickt und melden uns innerhalb eines Arbeitstags mit einigen Terminvorschlägen. Falls nichts ankommt, schreiben Sie an info@postquantumleap.com.