Das Wichtigste in Kürze
- Die FINMA legt Banken, Versicherern und weiteren Instituten eine PQC-Roadmap bis spätestens Mitte 2027 nahe. Es ist eine Empfehlung, keine Pflicht.
- Nur 8 Prozent der befragten Institute haben eine konkrete Roadmap.
- Der erste Schritt ist nicht die Wahl eines neuen Algorithmus, sondern ein Inventar: Wo steckt welche Kryptografie?
Fragen Sie in Ihrem Haus, wo überall RSA oder elliptische Kurven im Einsatz sind. Die ehrliche Antwort lautet fast immer: Wir wissen es nicht genau. Genau dort beginnt Post-Quanten-Kryptografie, und nicht bei der Wahl eines neuen Algorithmus.
Die FINMA hat zwischen November 2025 und Januar 2026 sechzig Institute befragt. 8 Prozent haben eine konkrete Roadmap zu quantensicherer Verschlüsselung, 72 Prozent haben noch keine Massnahmen geplant oder getroffen. Dieser Beitrag zeigt, wie Sie in fünf Schritten von der zweiten Gruppe in die erste kommen.
Was Post-Quanten-Kryptografie ist
Fast jede verschlüsselte Verbindung, jede digitale Signatur und jeder Schlüsselaustausch stützt sich heute auf Verfahren wie RSA oder elliptische Kurven. Ihre Sicherheit beruht auf mathematischen Problemen, die für heutige Computer praktisch unlösbar sind. Ein ausreichend leistungsfähiger Quantencomputer könnte sie lösen.
Post-Quanten-Kryptografie, kurz PQC, bezeichnet Verfahren, die auch einem solchen Rechner standhalten. Sie laufen auf heutiger Hardware, einen Quantencomputer braucht es dafür nicht. Das US-Normeninstitut NIST hat 2024 die ersten drei Standards veröffentlicht: FIPS 203, 204 und 205, bekannt als ML-KEM, ML-DSA und SLH-DSA.
Welche heutigen Verfahren betroffen sind, nennt die FINMA in ihrer Aufsichtsmitteilung beispielhaft: RSA, ECDSA, EdDSA, DH und EC-DH. Das sind keine Exoten. Das ist die Grundlage von TLS, VPN, Zertifikaten und Signaturen in praktisch jedem Institut.
Warum jetzt, obwohl es den Quantencomputer noch nicht gibt
Dafür gibt es zwei Gründe.
Erstens dauert die Umstellung Jahre. Kryptografie steckt in Applikationen, Netzwerkgeräten, Hardware-Sicherheitsmodulen, Bibliotheken und in den Systemen Ihrer Dienstleister. Vieles davon lässt sich nur im regulären Release-Zyklus ersetzen.
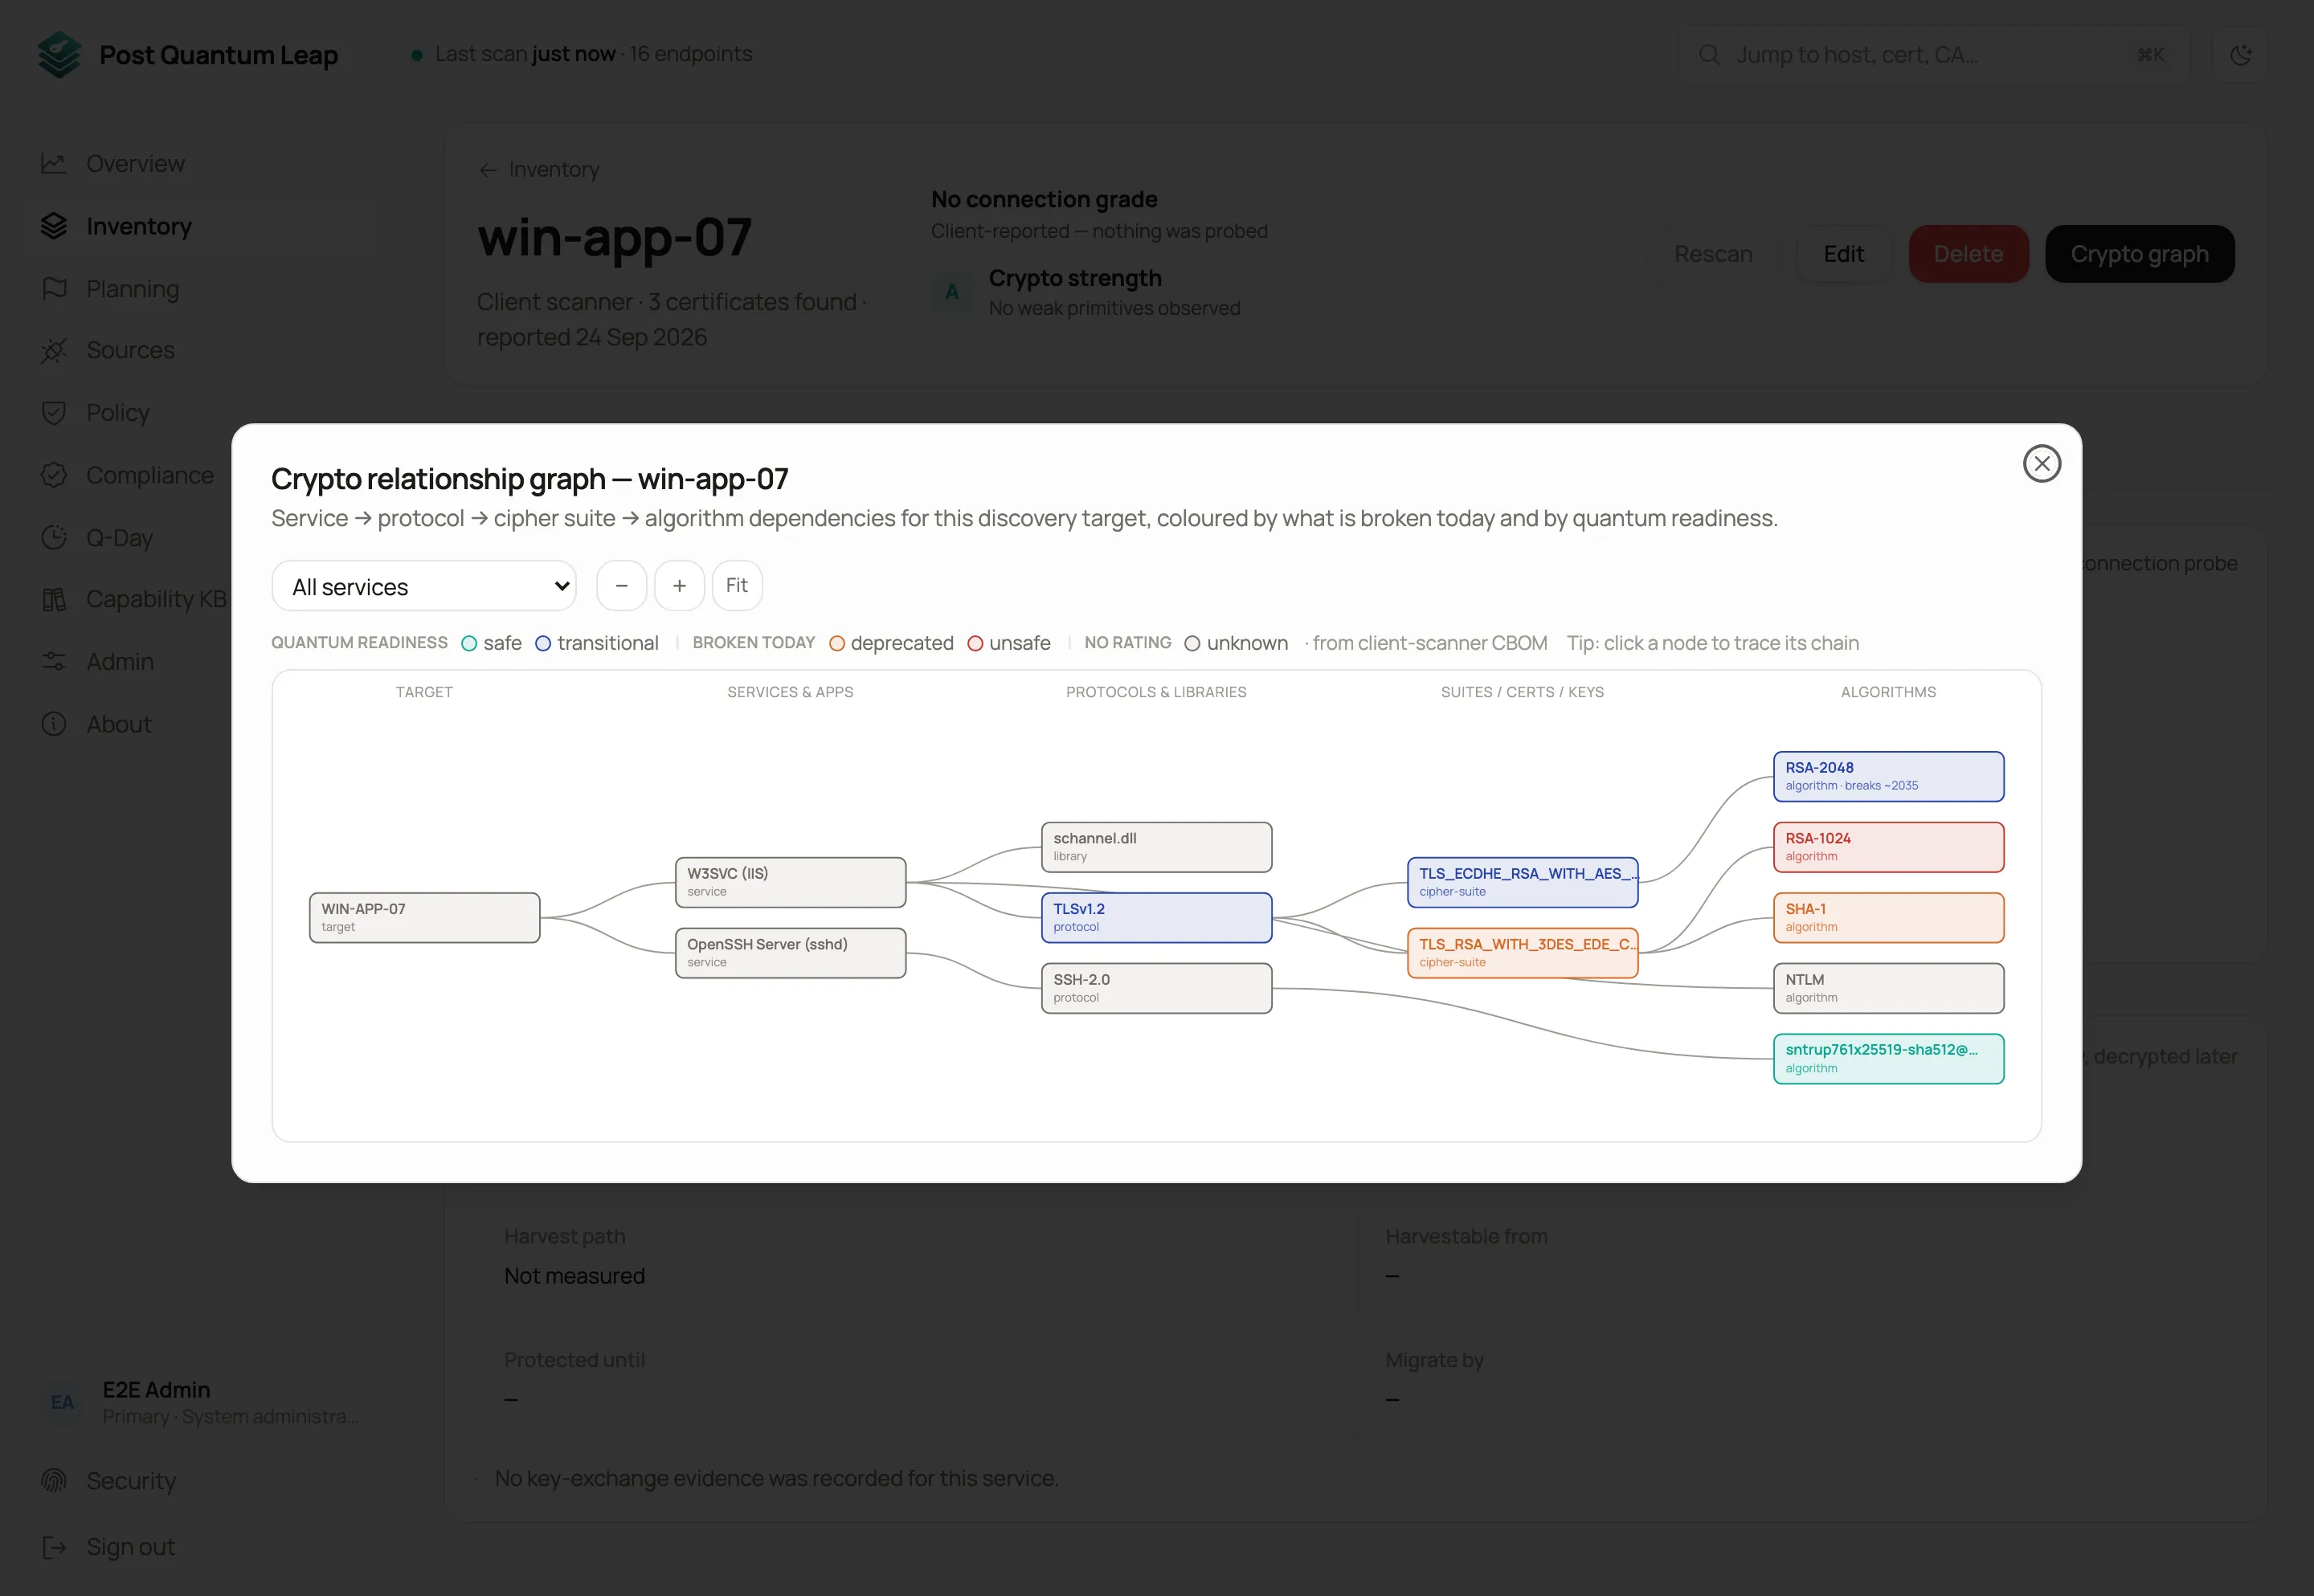 Wo Kryptografie überall drinsteckt: ein Dienst, seine Protokolle, Cipher Suites und Algorithmen — jeder Knoten nach Quantensicherheit bewertet. (Screenshot aus Post Quantum Leap)
Zweitens müssen manche Daten länger vertraulich bleiben, als die heutige Verschlüsselung hält. Wer heute verschlüsselten Datenverkehr abfängt, kann ihn speichern und später entschlüsseln. Die Fachwelt nennt das «harvest now, decrypt later», die FINMA erwähnt dieses Risiko ausdrücklich. Wir widmen ihm einen eigenen Beitrag.
Und wie schätzen die Institute die Lage selbst ein? Rund zwei Drittel rechnen damit, dass ein Quantencomputer innerhalb von zehn Jahren RSA-2048 in 24 Stunden brechen kann. Ob das zutrifft, weiss niemand. Wer Daten zehn Jahre lang schützen muss, sollte aber nicht darauf wetten, dass es länger dauert.
Was die FINMA empfiehlt und was nicht
Im Juli 2026 hat die FINMA die Aufsichtsmitteilung 05/2026 «Quantum Computing» veröffentlicht. Der Kernsatz lautet: «Die FINMA legt die Erarbeitung einer PQC-Roadmap bis spätestens Mitte 2027 nahe.»
Zwei Punkte sind dabei wichtig. Erstens ist es eine Empfehlung. Die Aufsichtsmitteilung ist kein Rundschreiben, und die Schweiz kennt kein verbindliches Post-Quanten-Mandat. Zweitens geht es bis Mitte 2027 um eine Roadmap, nicht um eine abgeschlossene Migration.
Gleichzeitig kündigt die FINMA an, sie werde das Thema «verstärkt in ihre laufende Aufsichtstätigkeit aufnehmen». Die Frage, wo Ihr Institut steht, wird also kommen. Empfehlung heisst nicht egal.
Fünf Schritte zur Roadmap
Die Aufsichtsmitteilung beschreibt in Kapitel 3, was eine tragfähige Grundlage für die Migration ausmacht. Daraus lassen sich fünf Schritte ableiten.
1. Eine Strategie, die der Verwaltungsrat trägt
Die FINMA empfiehlt, dass sich die Arbeiten auf eine vom Oberleitungsorgan verabschiedete Strategie stützen. Das muss kein eigenes Dokument sein: Die PQC-Strategie kann Teil einer bestehenden Strategie sein, etwa zu Cyberrisiken. Entscheidend ist der Rückhalt im Verwaltungsrat. Ohne Budget und Priorität bleibt jede Roadmap Papier.
2. Das kryptografische Inventar
Hier beginnt die eigentliche Arbeit. Die FINMA beschreibt ein umfassendes Inventar aller kryptografischen Verfahren: Verschlüsselung bei der Übertragung, etwa VPN, TLS und HTTPS, gespeicherte Daten, digitale Signaturen, Schlüsselmanagement und Authentifizierung. Ausdrücklich eingeschlossen sind Systeme, die ausgelagert sind oder als Service bezogen werden.
Das Inventar zeigt, welche Algorithmen quantenanfällig sind. Ohne diese Übersicht lässt sich nichts priorisieren und kein Aufwand schätzen. 76 Prozent der befragten Institute sehen in einem solchen Inventar einen hohen oder sehr hohen Nutzen.
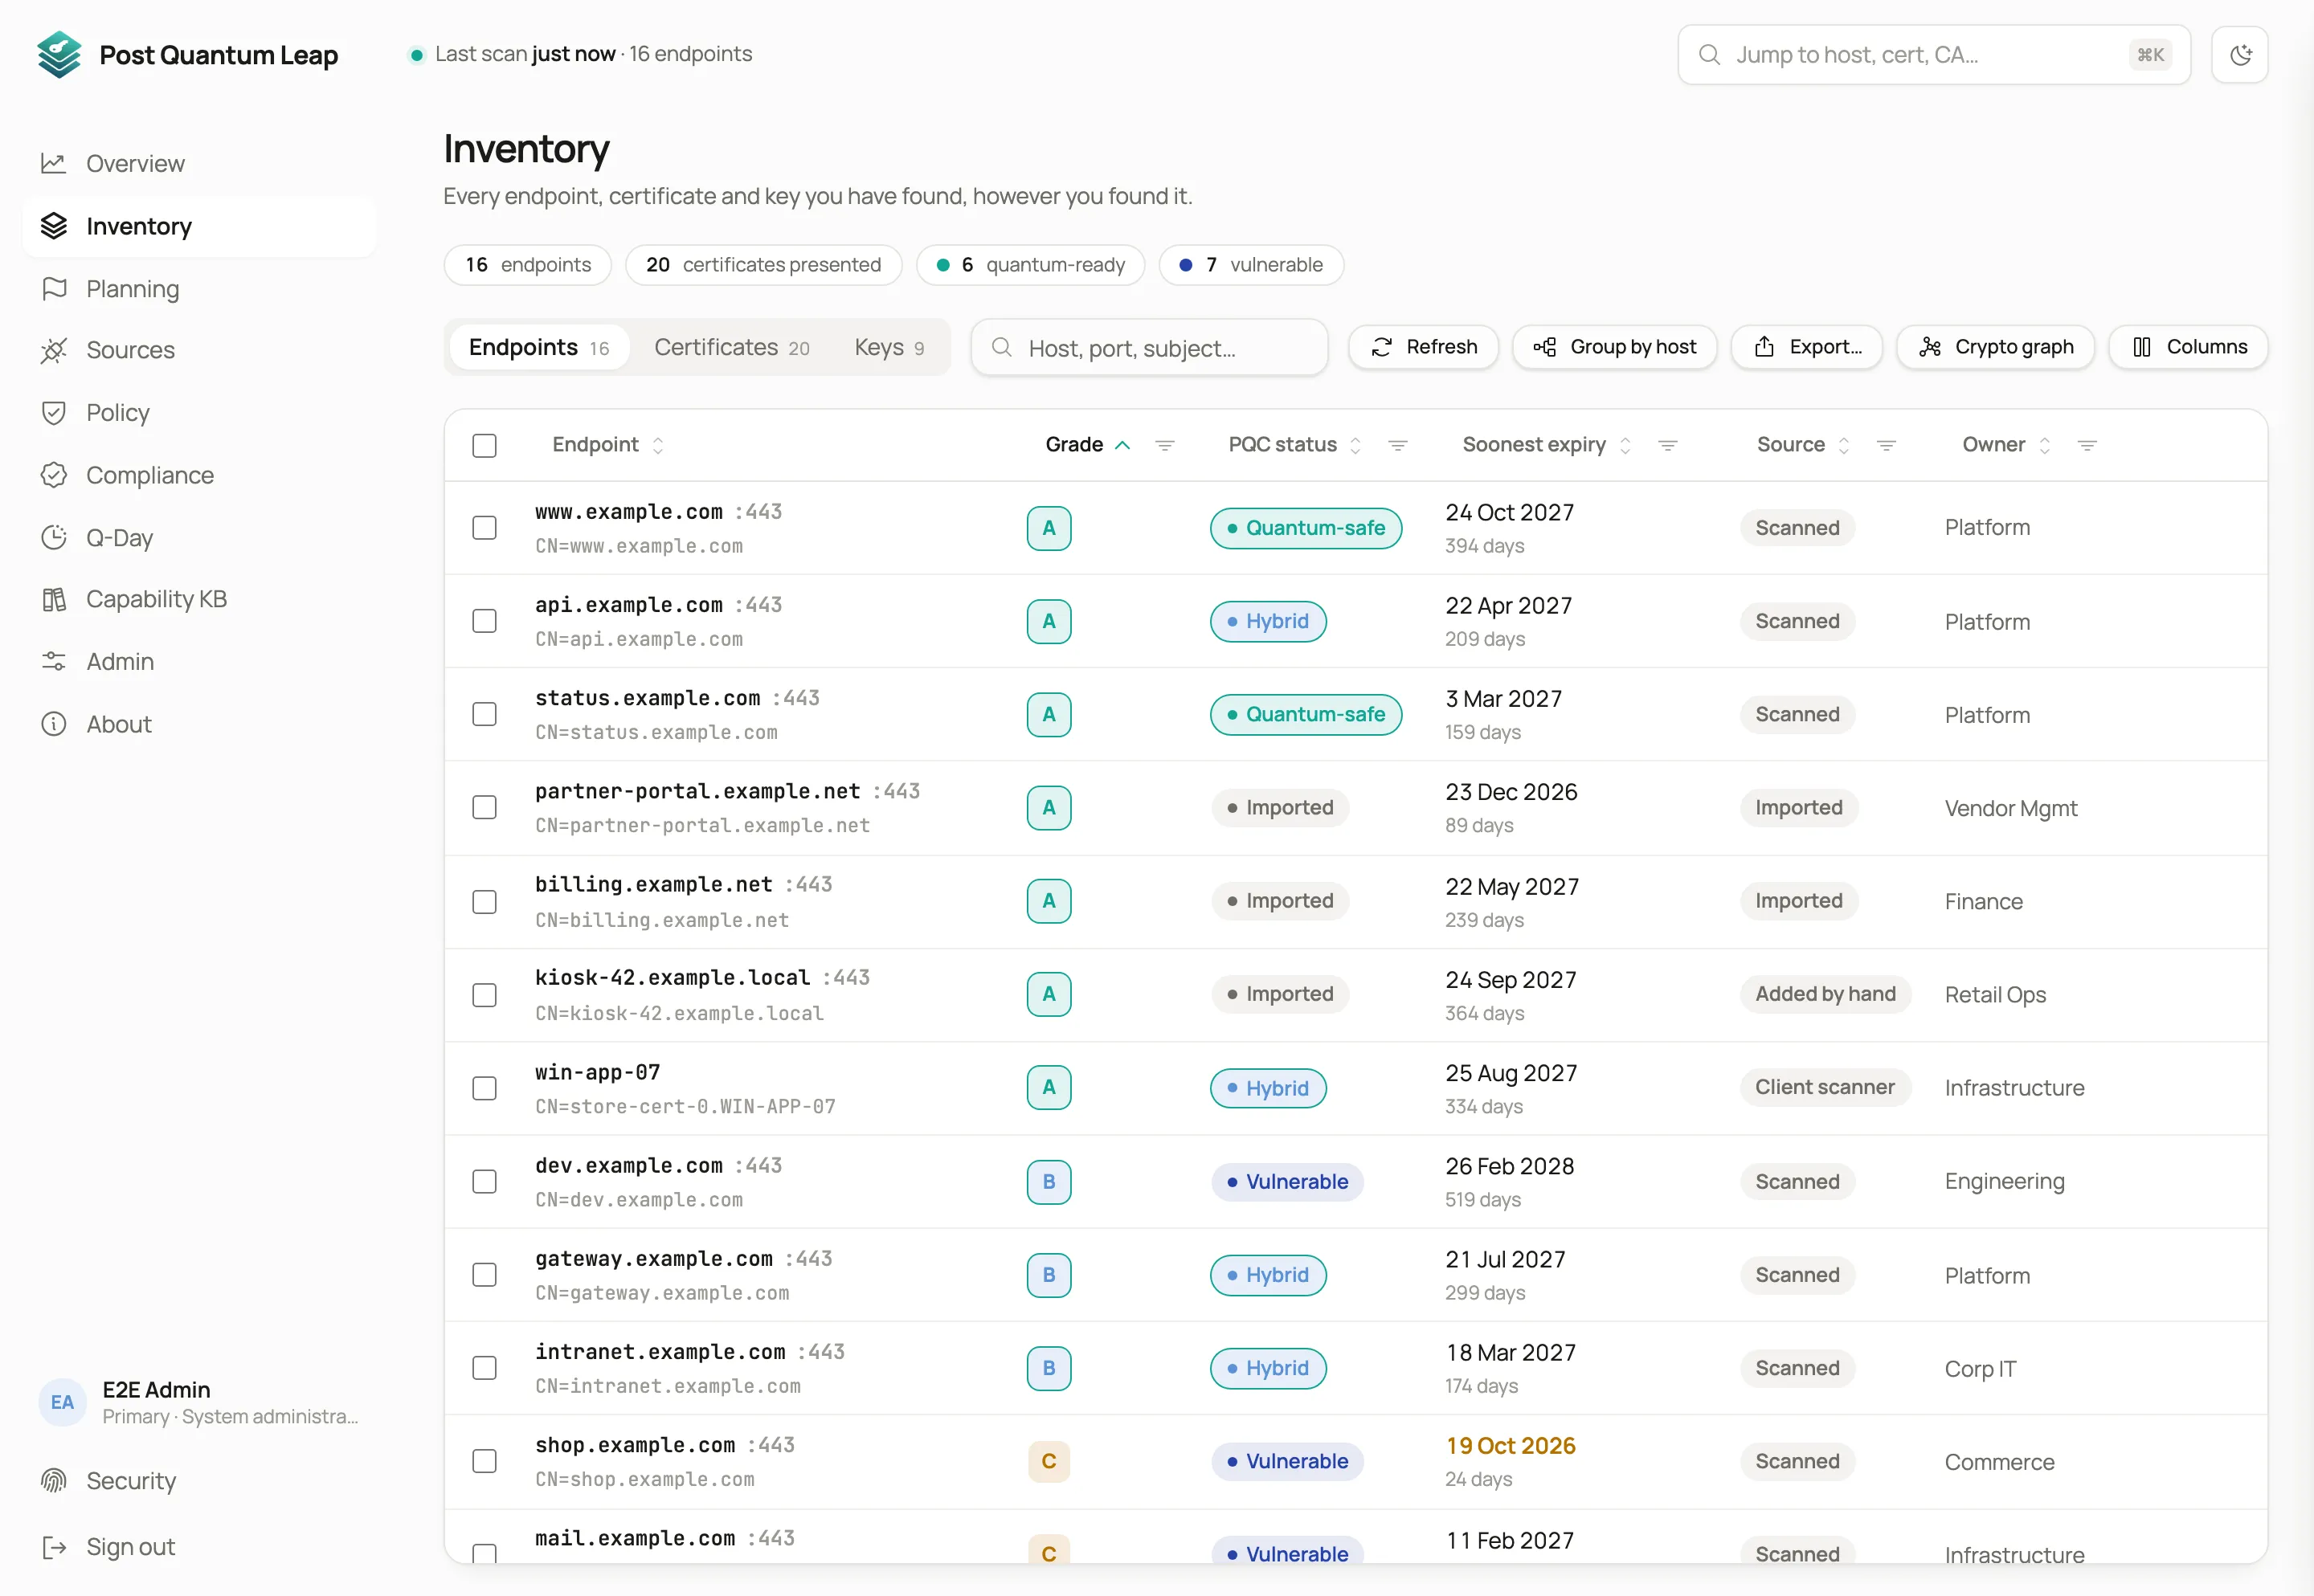 So sieht das Resultat aus: jedes System mit Bewertung, Post-Quantum-Status und Verantwortlichem. (Screenshot aus Post Quantum Leap)
3. Der Schutzbedarf der Daten
Nicht jede Verbindung ist gleich dringend. Die FINMA empfiehlt, den Schutzbedarf kritischer Daten zu erheben: Wie lange müssen Vertraulichkeit und Integrität garantiert sein? Bei elektronischen Unterschriften kommt die Nichtabstreitbarkeit hinzu. Daten, die langfristig geschützt bleiben müssen, gehören an den Anfang der Liste.
4. Prioritäten und Zieldaten
Aus Inventar und Schutzbedarf entsteht der Umsetzungsplan mit Meilensteinen und Prioritäten. Die FINMA hält es für ratsam, Zieldaten festzulegen, und zwar für die Migration der kritischen Geschäftsprozesse und für die vollständige Migration. So wird aus einer Absicht ein Plan, an dem sich Fortschritt messen lässt.
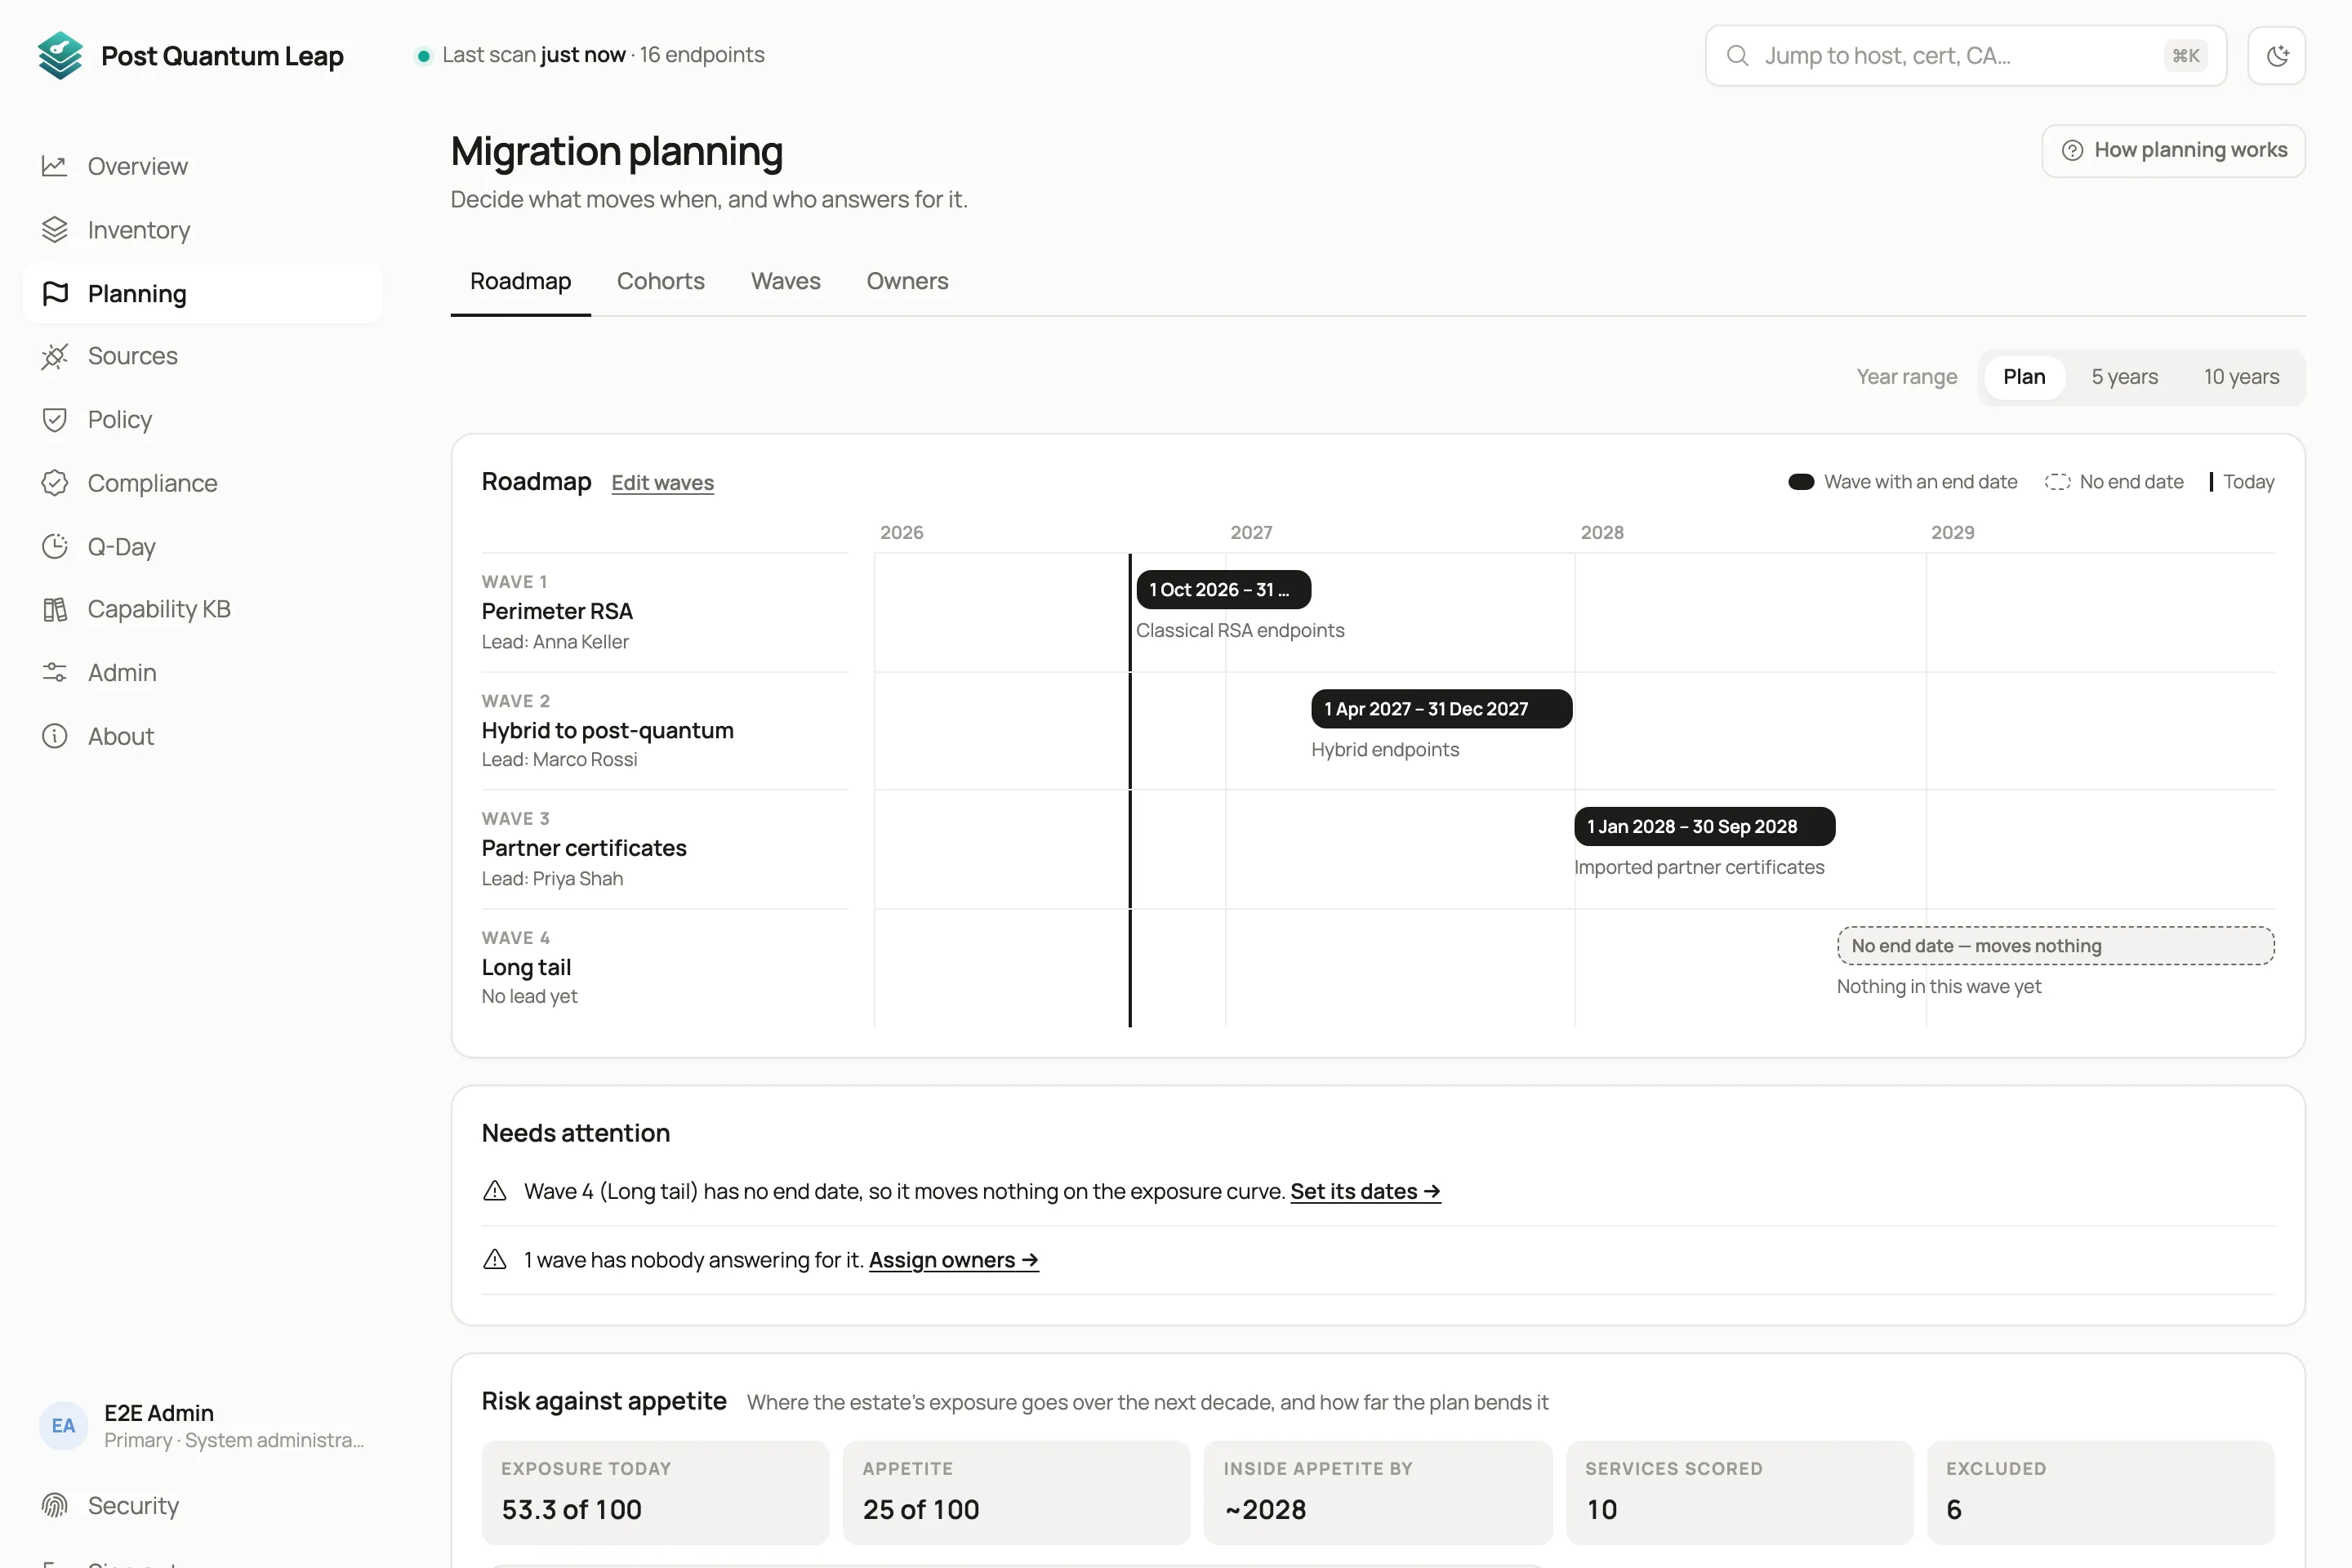 Vom Inventar zum Plan: Meilensteine mit Zieldaten, der Fortschritt daran gemessen. (Screenshot aus Post Quantum Leap)
5. Kryptoagilität und Dienstleister
Die Umstellung ist kein einmaliges Projekt. Die FINMA empfiehlt, Kryptoagilität zur Vorgabe für neue Systeme und Applikationen zu machen: Algorithmen sollen sich austauschen lassen, ohne die Architektur umzubauen. Und weil ein grosser Teil der Kryptografie bei Dienstleistern liegt, gehören diese mit an den Tisch. Die Verantwortung für ausgelagerte Funktionen bleibt beim Institut. 60 Prozent der befragten Institute sind bereits mit ihren Softwarelieferanten im Gespräch.
Vier Fehler, die sich vermeiden lassen
Mit dem Algorithmus anfangen. Ob ML-KEM oder ein hybrides Verfahren, ist eine wichtige Frage, aber nicht die erste. Zuerst müssen Sie wissen, wo was im Einsatz ist.
Das Inventar aus der CMDB abschreiben. Eine CMDB zeigt, was dokumentiert ist. Ein Scan zeigt, was im Netz tatsächlich antwortet. Bei Kryptografie liegt beides nicht selten weit auseinander.
Einmal inventarisieren und abhaken. Zertifikate laufen ab, Systeme kommen dazu, Dienstleister wechseln. Die FINMA spricht von einem «laufend gepflegten» Inventar, das den aktuellen Stand widerspiegelt.
Die Dienstleister vergessen. Kernbankensystem, Zahlungsverkehr, Cloud-Services: Ein grosser Teil der Kryptografie liegt nicht in Ihrer eigenen Hand. Fragen Sie früh nach den Plänen Ihrer Lieferanten.
Fazit: Inventar zuerst
Bis Mitte 2027 bleiben weniger als neun Monate. Wer jetzt beginnt, hat Zeit für eine durchdachte Roadmap statt für eine hastige. Der erste Schritt ist nicht die Wahl eines Algorithmus, sondern die Antwort auf die Frage vom Anfang: Wo in Ihrem Haus steckt welche Kryptografie?
Post Quantum Leap beantwortet genau diese Frage. Die Software erstellt das Inventar mit Read-only-Scans, bewertet jedes System und leitet daraus den priorisierten Plan ab. Sie kann vollständig in Ihrer eigenen Infrastruktur laufen, auf Wunsch auch air-gapped.
Nächster Schritt: Laden Sie die Zusammenfassung der FINMA-Aufsichtsmitteilung 05/2026 auf einer Seite herunter, oder sehen Sie sich Post Quantum Leap in 30 bis 45 Minuten live an.