FINMA 05/2026 Eine Post-Quantum-Roadmap bis Mitte 2027: was die FINMA nahelegt →
Kryptografie-Inventar & Post-Quantum-Readiness
Kryptografie, die Sie nicht sehen, können Sie nicht migrieren.
Post Quantum Leap findet jedes Zertifikat, jedes Protokoll und jede Cipher Suite in Ihrer Infrastruktur, bewertet sie anhand Ihrer Policy und hilft Ihnen, den Weg zu Post-Quantum-Readiness zu planen. Entwickelt für die Security-, PKI- und Compliance-Teams, die diesen Weg verantworten.
- Managed · Ihre Cloud · On-Premises
- Aktives TLS-Scanning
Die Hostnamen sind erfunden, das Bild ist realistisch: Vier dieser fünf Endpunkte verwenden einen Schlüsselaustausch, den ein Quantencomputer brechen wird. Heute wirken alle fünf unauffällig.
Warum jetzt
Sind Sie bereits zu spät?
Angreifer zeichnen verschlüsselten Datenverkehr heute auf und entschlüsseln ihn, sobald die Quanten-Hardware so weit ist: harvest now, decrypt later. Ob Sie damit bereits zu spät sind, ist Arithmetik, keine Meinungsfrage. Drei Zahlen, Ihre Zahlen:
Daten, die Sie heute verschlüsseln, brauchen im Jahr 2041 noch Schutz, also 6 Jahre nach dem Quantencomputer, den Sie eben angenommen haben. Nach Ihren eigenen Zahlen sind Sie 6 Jahre zu spät.
Was Ihre Aufsichtsbehörde tatsächlich verlangt, und bis wann →
Niemand weiss, wann es so weit ist: Das US Office of Management and Budget hat im Juni 2026 schriftlich bestätigt, dass kein kryptografisch relevanter Quantencomputer bekannt ist. Darum stellen Sie den dritten Regler selbst ein. Die anderen beiden haben Sie ohnehin in der Hand.
Dahinter stehen konkrete Fristen der EU, des deutschen BSI und einer US-Executive-Order, und die FINMA-Aufsichtsmitteilung für die von ihr beaufsichtigten Schweizer Institute.
Das ganze Bild, mit Quellen →Realität der Migration
Post-Quantum-Zertifikate sind kein eins zu eins Ersatz.
Eine Signatur, die heute in 64 Bytes passt, umfasst mit Post-Quantum-Verfahren mehrere tausend Bytes: jedes Zertifikat, in jedem Handshake.
Signaturgrössen aus NIST FIPS 204; Vielfache relativ zu ECDSA P-256. Eine Zertifikatskette trägt mehrere Signaturen und Public Keys, die Bytes vervielfachen sich also schon vor der Übertragung.
Die Frage ist nicht, ob das Netzwerk die Bytes verkraftet, sondern welche Endpunkte, Appliances und Embedded Clients das nicht tun, und was an jeder Erneuerung hängt. Das ist eine Frage des Inventars.
Sehen, was ein Scan findetWelche Algorithmen Ihre Aufsichtsbehörde tatsächlich zulässt →
Was es kann
Von «wir glauben zu wissen» zu einem Plan, mit dem Sie arbeiten können.
Discovery
Alle Endpunkte finden, auch die Schlüssel, die ein Netzwerk-Scan nicht sieht
Netzwerk-Scans lesen den vollständigen TLS-Handshake von über 40 Arten von Diensten, von Web und Mail bis zu Datenbanken und Remote Desktop.
- Durchsucht ganze Netzbereiche, funktioniert hinter Ihren Proxies und übernimmt Ziele auch aus einer DNS-Zonendatei
- Wo ein Scan nicht in eine Maschine hineinsieht, findet ein Host-Scanner für Linux, Windows oder macOS Zertifikatsspeicher, Schlüsseldateien, SSH-Schlüssel und Keystores. Kein privater Schlüssel verlässt je die Maschine
- Eine Remote Engine in einer DMZ oder einem isolierten Segment baut die Verbindung zu Post Quantum Leap von innen auf, eine eingehende Firewall-Regel ist nicht nötig. Host-Scanner in diesem Segment melden über sie
- Zertifikatsdateien, eine CBOM oder eine Host-Liste importieren. Was kein Scan erreicht, etwa ein HSM, von Hand erfassen
Inventar
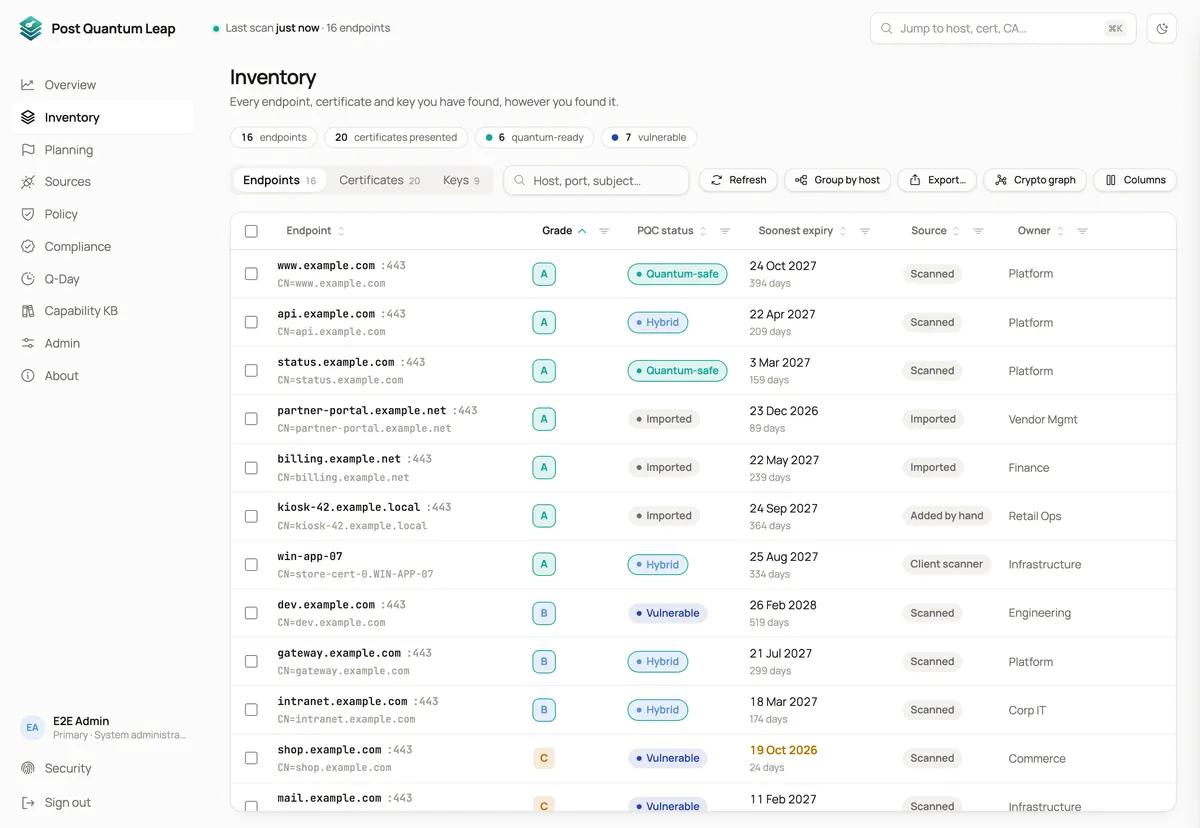
Ein Inventar für Endpunkte, Zertifikate und Schlüssel
Alles an einem Ort zum Suchen, Filtern und Exportieren, statt mehrerer Tools, von denen jedes nur einen Teil zeigt.
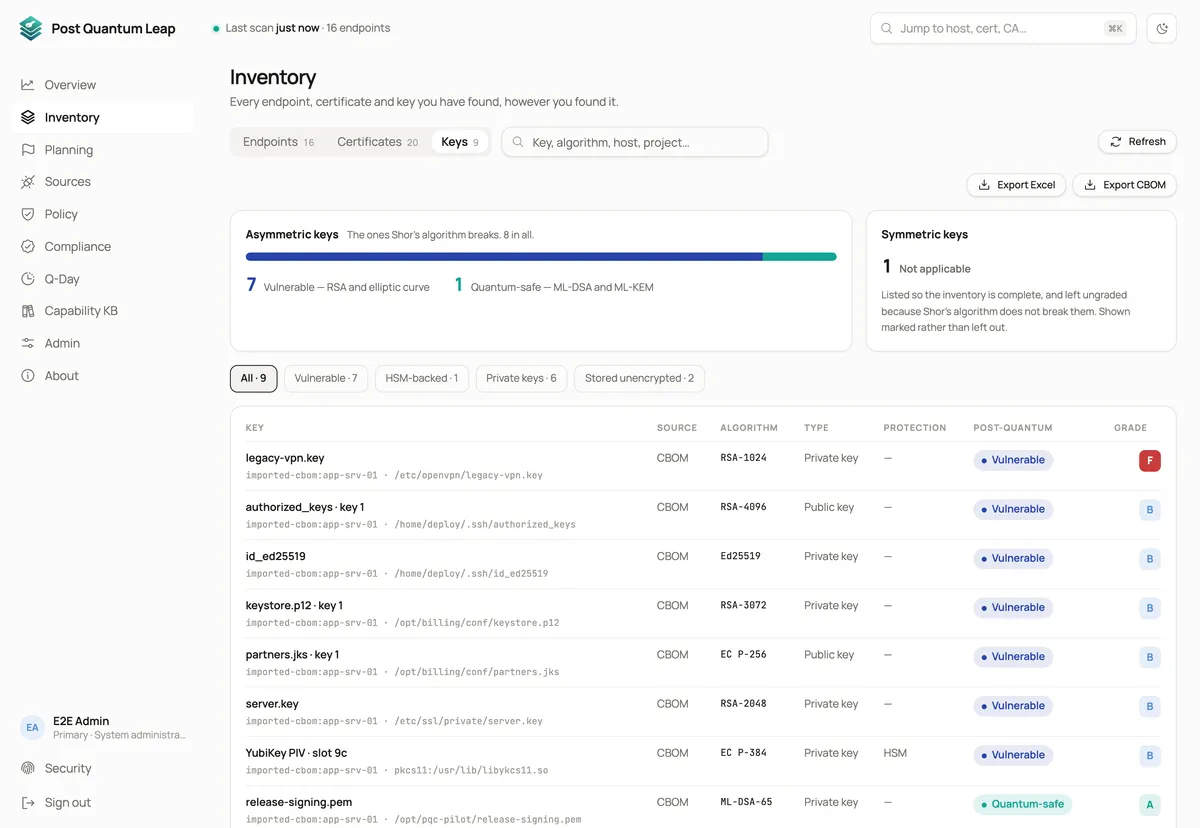
- Auch Schlüssel werden bewertet: Standardmässig erhält ein Post-Quantum-Schlüssel ein A und ein starker klassischer Schlüssel ein B
- Direkt sehen, auf wie vielen Endpunkten ein Zertifikat im Einsatz ist
- Vertrauensketten werden gegen die öffentlichen CA-Stores geprüft, und jedes Zertifikat behält seine Historie
- Filtern nach SAN, ausstellender CA, Extended Key Usage, Forward Secrecy, CAA und so ziemlich allem was man auslesen kann, und jede Ansicht als Excel oder CycloneDX-CBOM exportieren
Bewertung und Reporting
Ihre Policy und die Frameworks, an denen Sie gemessen werden
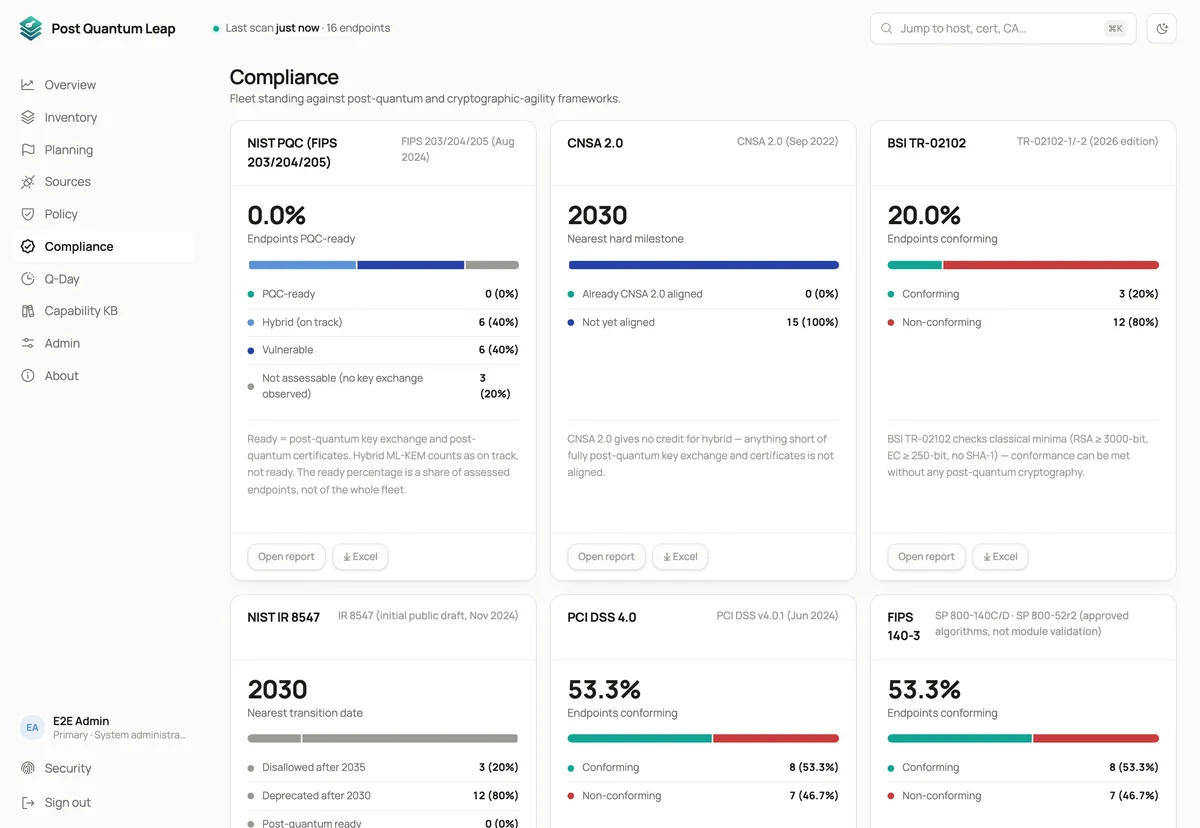
Starten Sie mit einer eingebauten Policy (strikt Post-Quantum oder SSL-Labs-kompatibel) und ändern Sie jede einzelne Regel. Eine Änderung bewertet alles sofort neu, ohne neuen Scan.
- Elf Framework-Berichte: NIST PQC, CNSA 2.0, BSI TR-02102, NIST IR 8547, PCI DSS 4.0, FIPS 140-3, ANSSI, MAS TRM, DORA, FINMA 05/2026 und unsere eigene Harvest-now-decrypt-later-Sicht
- Die Berichte wenden die Regeln des jeweiligen Frameworks an, nicht Ihre Policy, und nennen die Regel hinter jedem Befund, eine Zeile pro Endpunkt
- Ein quantensicherer Schlüsselaustausch vor einem klassischen Zertifikat zählt nicht als ready
- Jeder Bericht sagt, was er nicht prüfen kann. FIPS 140-3 kann zum Beispiel keine CMVP-Modul-Validierung bestätigen
- Zu jeder Schwachstelle gehört eine empfohlene Behebung, und jeder Bericht lässt sich als Excel oder PDF exportieren
Planung
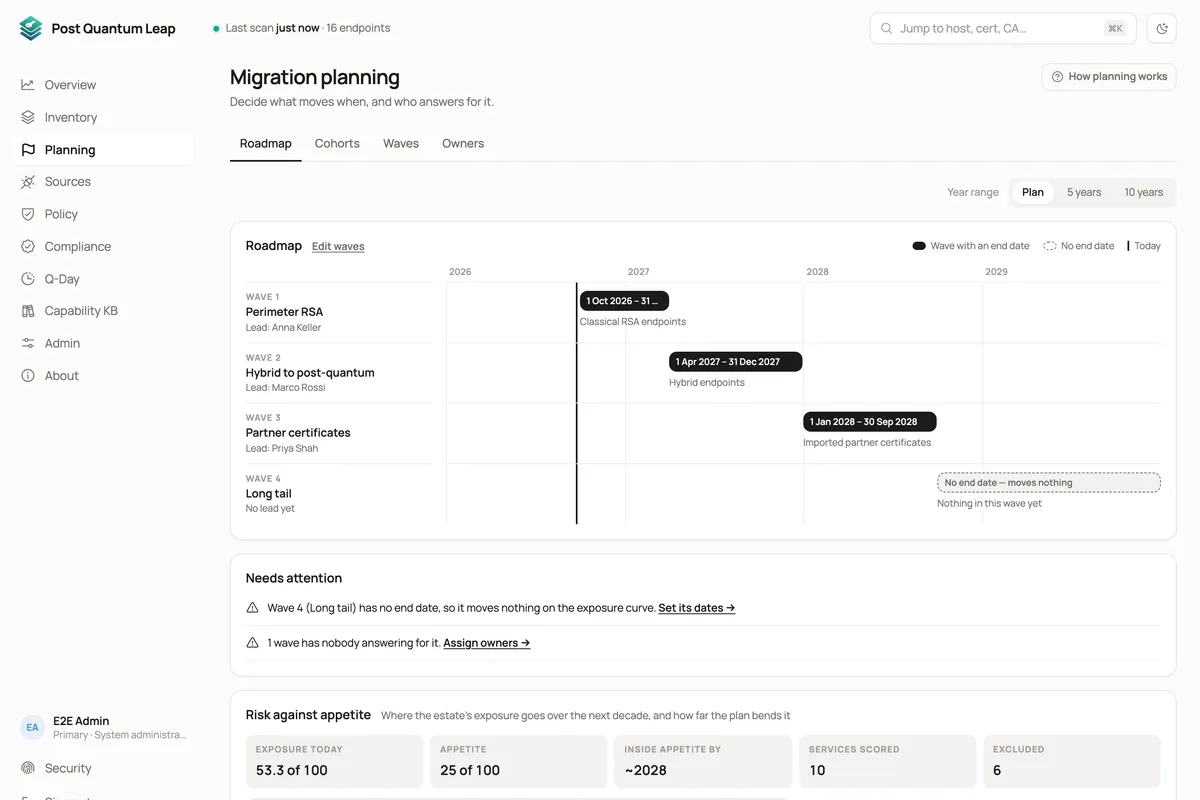
Entscheiden, was wann umgestellt wird und wer dafür verantwortlich ist
Fassen Sie die Befunde zu Arbeitspaketen zusammen, planen Sie sie in datierte Wellen ein und geben Sie jeder Welle einen Owner. Post Quantum Leap kann die Reihenfolge vorschlagen, das am stärksten Exponierte zuerst. Nichts ändert sich, bevor Sie zustimmen.
- Regeln schreiben wie «RSA 2048 oder schwächer am Perimeter». Passende Hosts kommen nach jedem Scan dazu
- Sehen, wo eine Änderung viele Befunde behebt, etwa eine ausstellende CA hinter vielen Endpunkten
- Prüfen, wie weit der Plan Ihre Exposition senkt, gemessen an der Risikobereitschaft, die Sie festlegen. Das Modell ist unser eigenes, seine Jahreszahlen sind Schätzungen
- Den Plan als bearbeitbares PowerPoint-Deck in den Verwaltungsrat bringen
Beweis
Überzeugen Sie sich selbst.
Ein echter Scan: diese Website
Das ist Post Quantum Leap beim Scannen genau dieser Website, inklusive des hybriden Post-Quantum-Schlüsselaustauschs, den sie ausgehandelt hat.
Abhängigkeiten
Sehen, was tatsächlich wovon abhängt
Ein interaktiver Graph aus Services, Protokollen, Cipher Suites und Algorithmen für jedes Ziel, eingefärbt nach Post-Quantum-Rating. Ein Klick auf einen Knoten hebt die gesamte Kette um ihn herum hervor.
- Jeder Knoten zeigt sein Post-Quantum-Rating und das geschätzte Jahr, ab dem sein Algorithmus nicht mehr sicher ist
- Aus «wir sollten migrieren» wird «diese Migration betrifft genau diese vier Services»
Dashboards mit Drill-down
Sie müssen keiner Zahl blind vertrauen: Klicken Sie auf eine Kachel, einen Balken oder eine Zeile, und Sie sehen die Endpunkte dahinter.
-
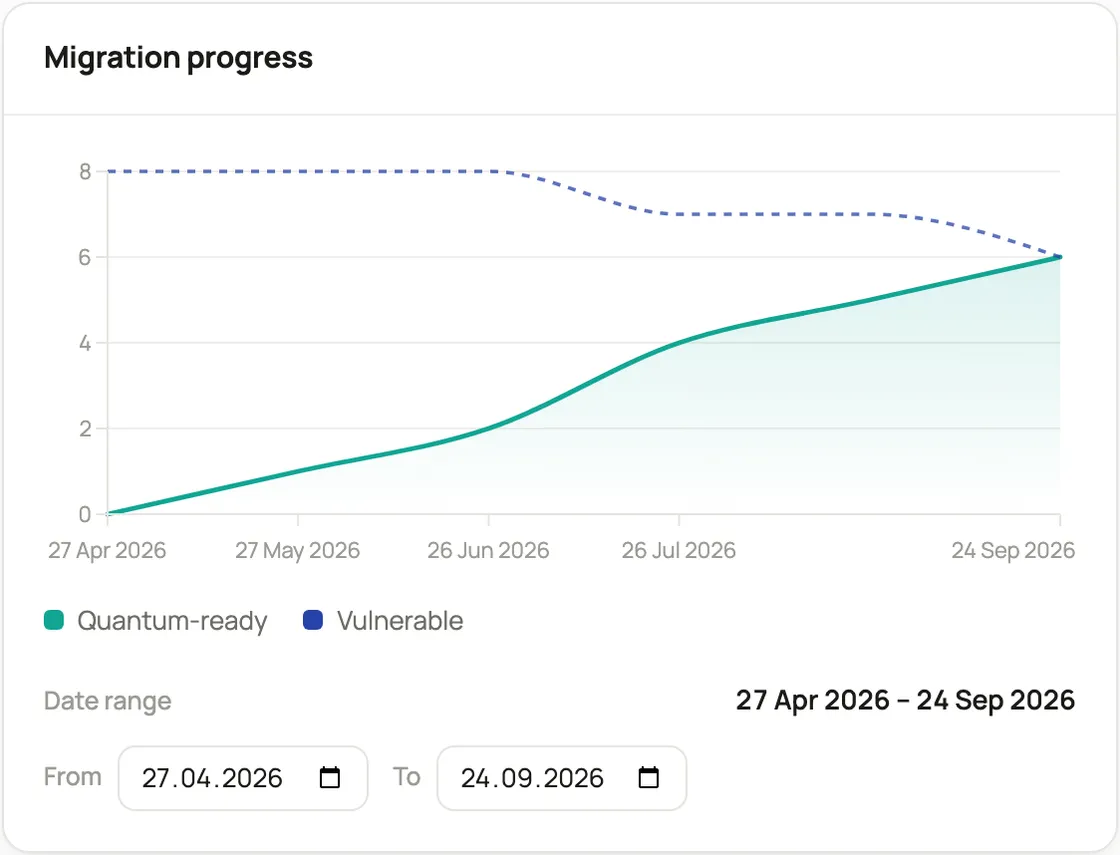
Migrationsfortschritt Quantensicher gegen verwundbar im Zeitverlauf, damit Sie den tatsächlichen Fortschritt belegen können. -
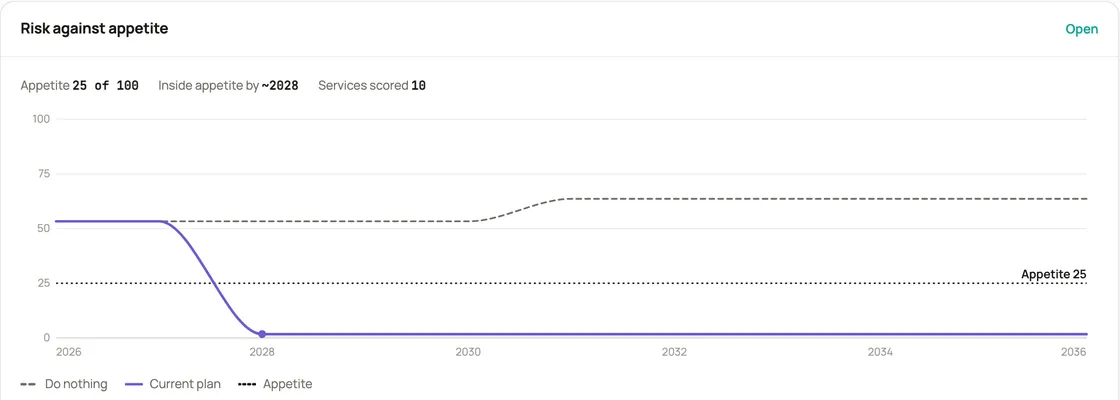
Risiko gegen Risikobereitschaft Ihre Exposition über zehn Jahre, mit und ohne Plan, gemessen an der Risikobereitschaft, die Sie festlegen. Es ist unser eigenes Modell, kein Standard. -
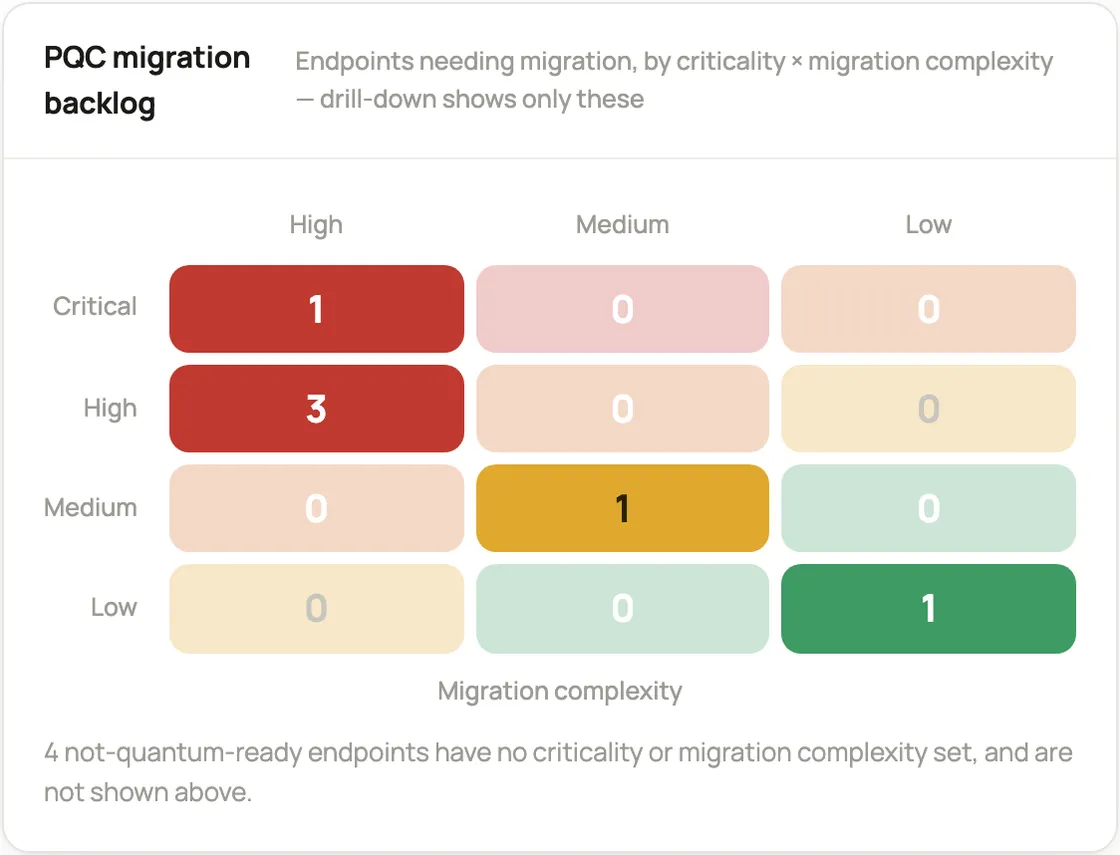
Womit anfangen Kritikalität gegen Migrationsaufwand. Oben links steht, was am meisten bringt und am wenigsten Aufwand macht. -
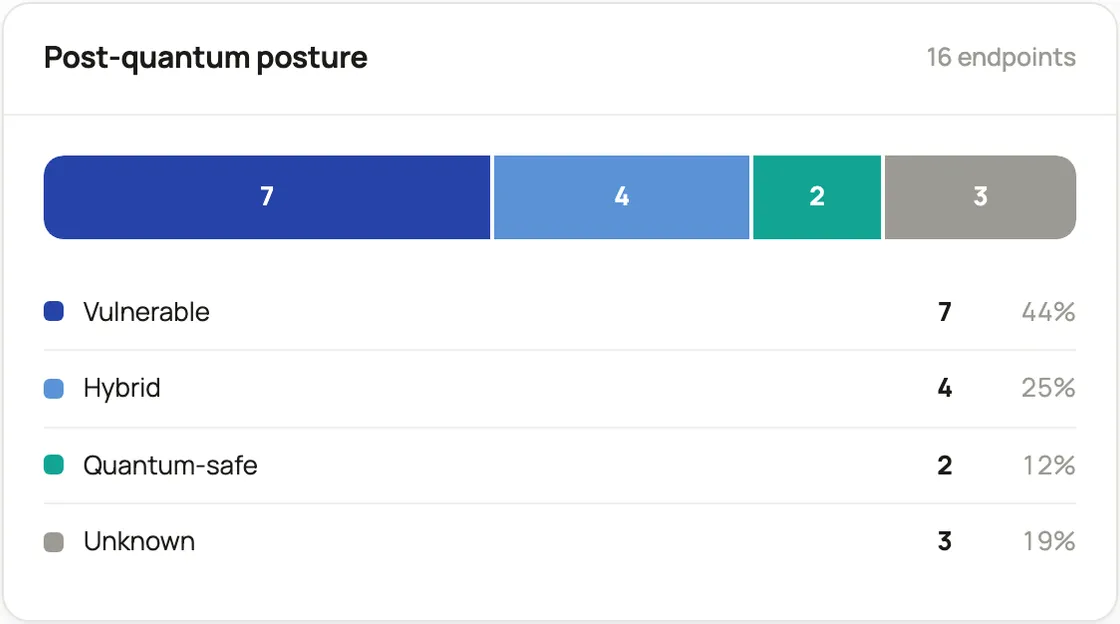
Post-Quantum-Lage Alles, was Sie haben, aufgeteilt in verwundbar, hybrid, quantensicher und noch nicht klassifiziert. -
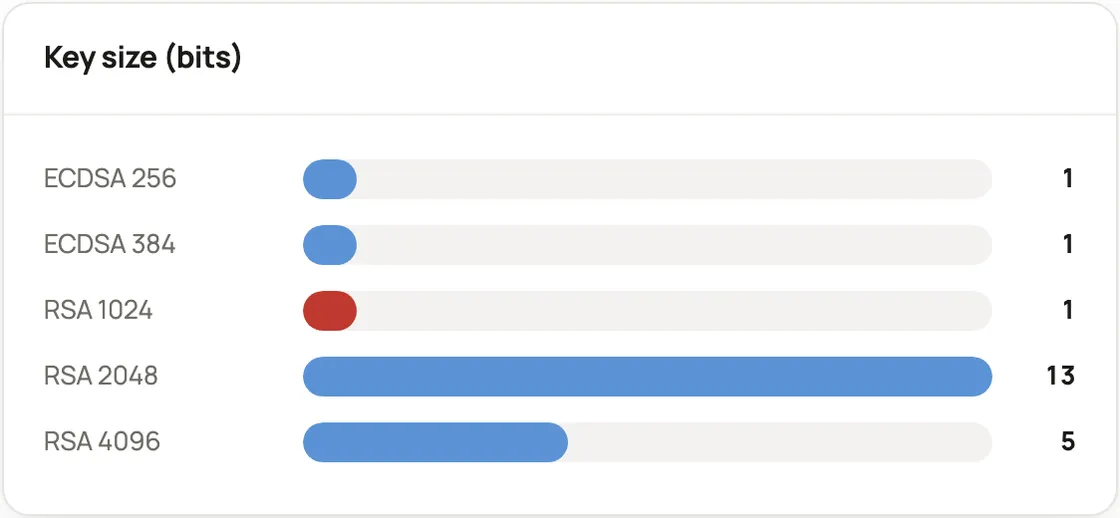
Schlüsselstärke Die tatsächlich verwendeten Schlüsselgrössen. Alles unter 2048 Bit erscheint rot. -
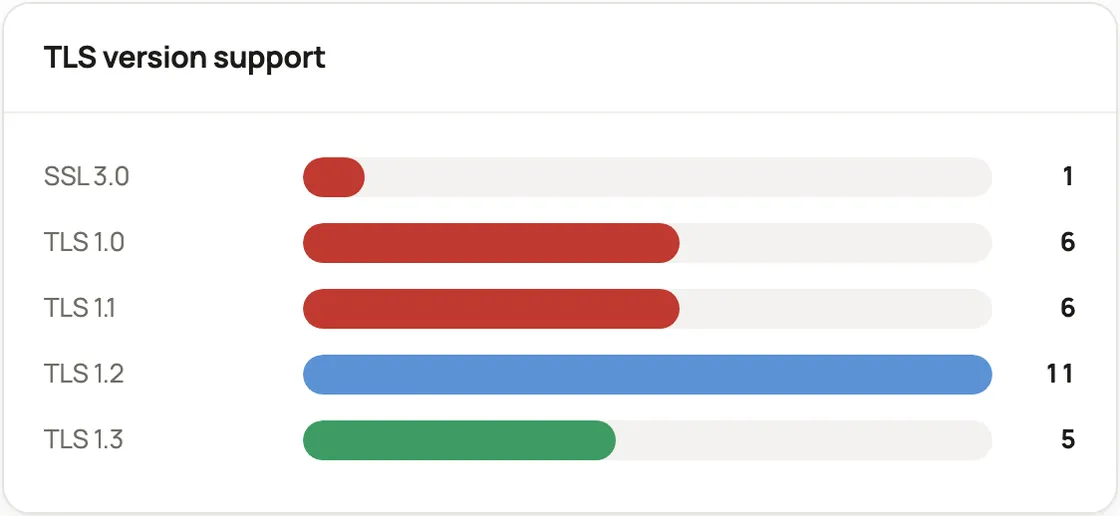
Protokoll-Hygiene In diesem Beispiel antworten SSL 3.0, TLS 1.0 und TLS 1.1 noch. Rot markiert ist, was abzuschalten ist. -
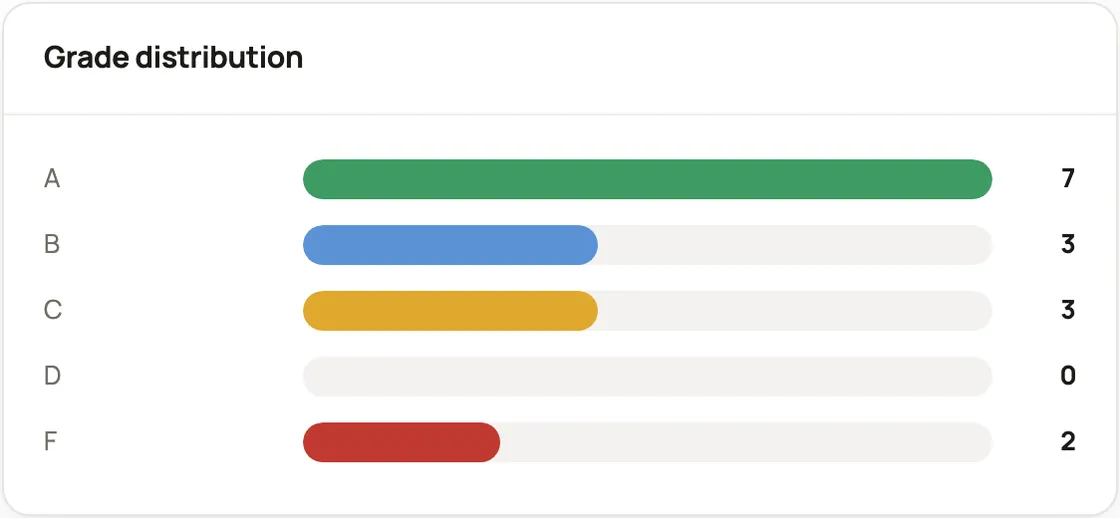
Noten auf einen Blick A bis F über alles, was Sie haben. Ein Klick auf einen Balken zeigt die Endpunkte dahinter. -
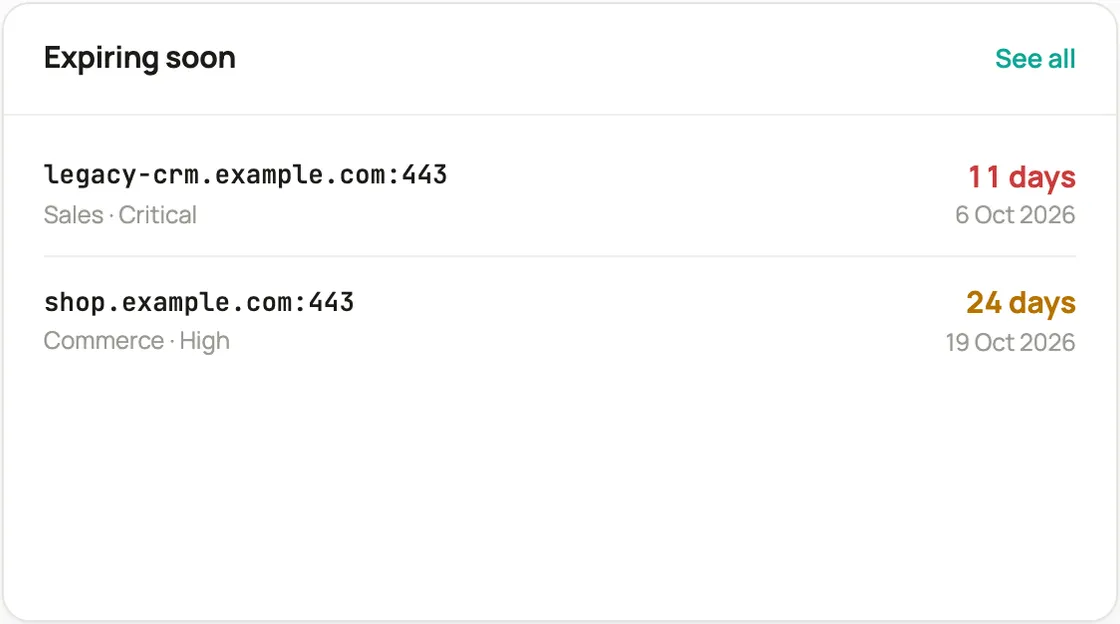
Läuft bald ab Die Zertifikate, die als Nächstes ablaufen, mit Owner und Geschäftskritikalität bereits hinterlegt. -
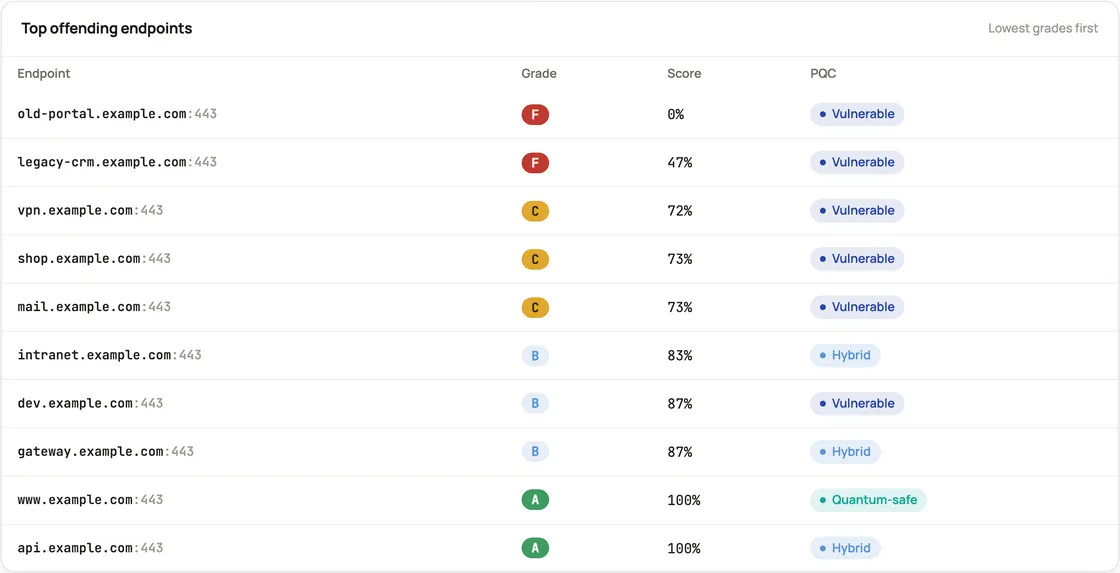
Bis ins letzte Detail Schlechteste Noten zuerst. Ein Klick auf eine Zeile öffnet den Host, seine Kette und seine Zertifikate.
Warum Post Quantum Leap
Warum Kunden sich dafür entscheiden.
Es läuft dort, wo Ihre Policy es verlangt
Eine vollständige Übersicht über Ihre schwächste Kryptografie ist per Definition heikel. Deshalb bestimmen Sie, wo sie liegt, bis hin zu vollständig air-gapped auf Ihrer eigenen Hardware und Infrastruktur.
Die Policy gehört Ihnen
Bewertungs-Presets, die Sie Algorithmus für Algorithmus übersteuern können, statt einer fest im Score verankerten Herstellermeinung. Policies unterscheiden sich tatsächlich: Der Kanton Bern etwa schreibt FrodoKEM und Classic McEliece statt ML-KEM vor.
Governance ist eingebaut
Owner, Kritikalität und Ihre eigenen Felder sind am Endpunkt hinterlegt und bleiben bei jeder Zertifikatserneuerung erhalten. Jede Änderung wird protokolliert, drei Rollen gelten durchgängig, und angemeldet wird mit Entra ID, OpenID Connect oder einem Passkey.
Gebaut in der Schweiz
Post Quantum Leap wird von einem Schweizer Unternehmen entwickelt und betreut. Das Produkt, die Personen dahinter und der Support unterstehen Schweizer Recht.
Wie es läuft, und wo
Ein Container, eine Datenbank, und alles läuft dort, wo Sie es wollen.
- 01
Ziele erfassen
Eine Liste von Zielen einfügen, Zertifikate als PEM oder CBOM importieren oder die Ziele per Netzwerk-Sweep finden lassen. Wo das Netzwerk nicht hinreicht, kommt eine Remote Engine oder Client basierter Host-Scanner zum Einsatz.
- 02
Scannen lassen
Scans laufen im Hintergrund, nach Ihrem Zeitplan und in Ihrer Zeitzone, mit Geschwindigkeitsstufen, die keine Alarme in der Intrusion Detection auslösen. Der Fortschritt erscheint in der Kopfleiste.
- 03
Die Migration planen und verfolgen
Datierte Wellen mit je einem Owner, eine priorisierte Liste, was zuerst zu beheben ist, und Ihre Lage über die Zeit.
Die Architektur und die drei Deployment-Modelle haben ihre eigene Seite:
Architektur und Deployment-Optionen →Live-Demo anfordern
Live sehen, dann selbst ausprobieren.
Rund 30 bis 45 Minuten, online. Wir führen durch: Sie müssen nichts installieren, nichts vorbereiten und keine Daten liefern. Wir gehen Discovery, Inventar, Krypto-Graph, Compliance-Reporting und Planung auf einer vollständigen Demo-Installation durch. Den grössten Teil der Zeit verbringen wir mit dem, was Ihrer Situation am nächsten ist.
Wenn Sie danach weitermachen wollen, geben wir Ihnen einen Login für einen Demo-Tenant oder richten Ihnen eine lokale Installation ein, damit Sie es gegen Ihre eigene Infrastruktur ausprobieren können.
- Was Sie erhalten
- Eine klare Antwort, ob Post Quantum Leap zu Ihrer Infrastruktur passt, auch dann, wenn es nicht passt.
- Lieber per E-Mail
- info@postquantumleap.com
Anfrage erhalten.
Wir haben Ihnen per E-Mail eine Bestätigung geschickt und melden uns innerhalb eines Arbeitstags mit einigen Terminvorschlägen. Falls nichts ankommt, schreiben Sie an info@postquantumleap.com.