Post Quantum Leap 3.8 ist da. Damit ist vollständig, was wir uns für PQC-Projekte vorgenommen haben.
Bisher arbeitete PQL von unten nach oben: die Umgebung scannen, sehen, was sie enthält, und von dort die Migration planen. Mit 3.8 geht es auch von oben nach unten. Sie beginnen bei den Applikationen, mit denen Ihr Unternehmen arbeitet, verknüpfen ihre Endpunkte und planen ihre Migration.
Enrollment Keys und Applikationen in einer Minute. Das Video ist englisch. (Demo-Daten)
Ein Schlüssel für alle Rechner
Der Client-Scanner liest, was ein Server enthält, nicht nur, was er im Netz zeigt: seine Schlüssel, Zertifikate, Bibliotheken und Konfiguration. Bisher brauchte jeder Host ein eigenes Token. Mit 3.8 führt Ihr Verteilungswerkzeug mit einem Enrollment Key denselben Installationsbefehl auf allen Rechnern aus. Jeder Rechner tauscht den Schlüssel einmal gegen ein eigenes Token, gebunden an seinen Namen.
- Der Schlüssel wird einmal angezeigt. PQL speichert nur einen Hash.
- Hostnamen, eine Höchstzahl an Hosts und ein Ablaufdatum grenzen ihn ein.
- Läuft der Befehl ein zweites Mal, wird nichts doppelt registriert. Ein gesperrter Scanner bleibt gesperrt.
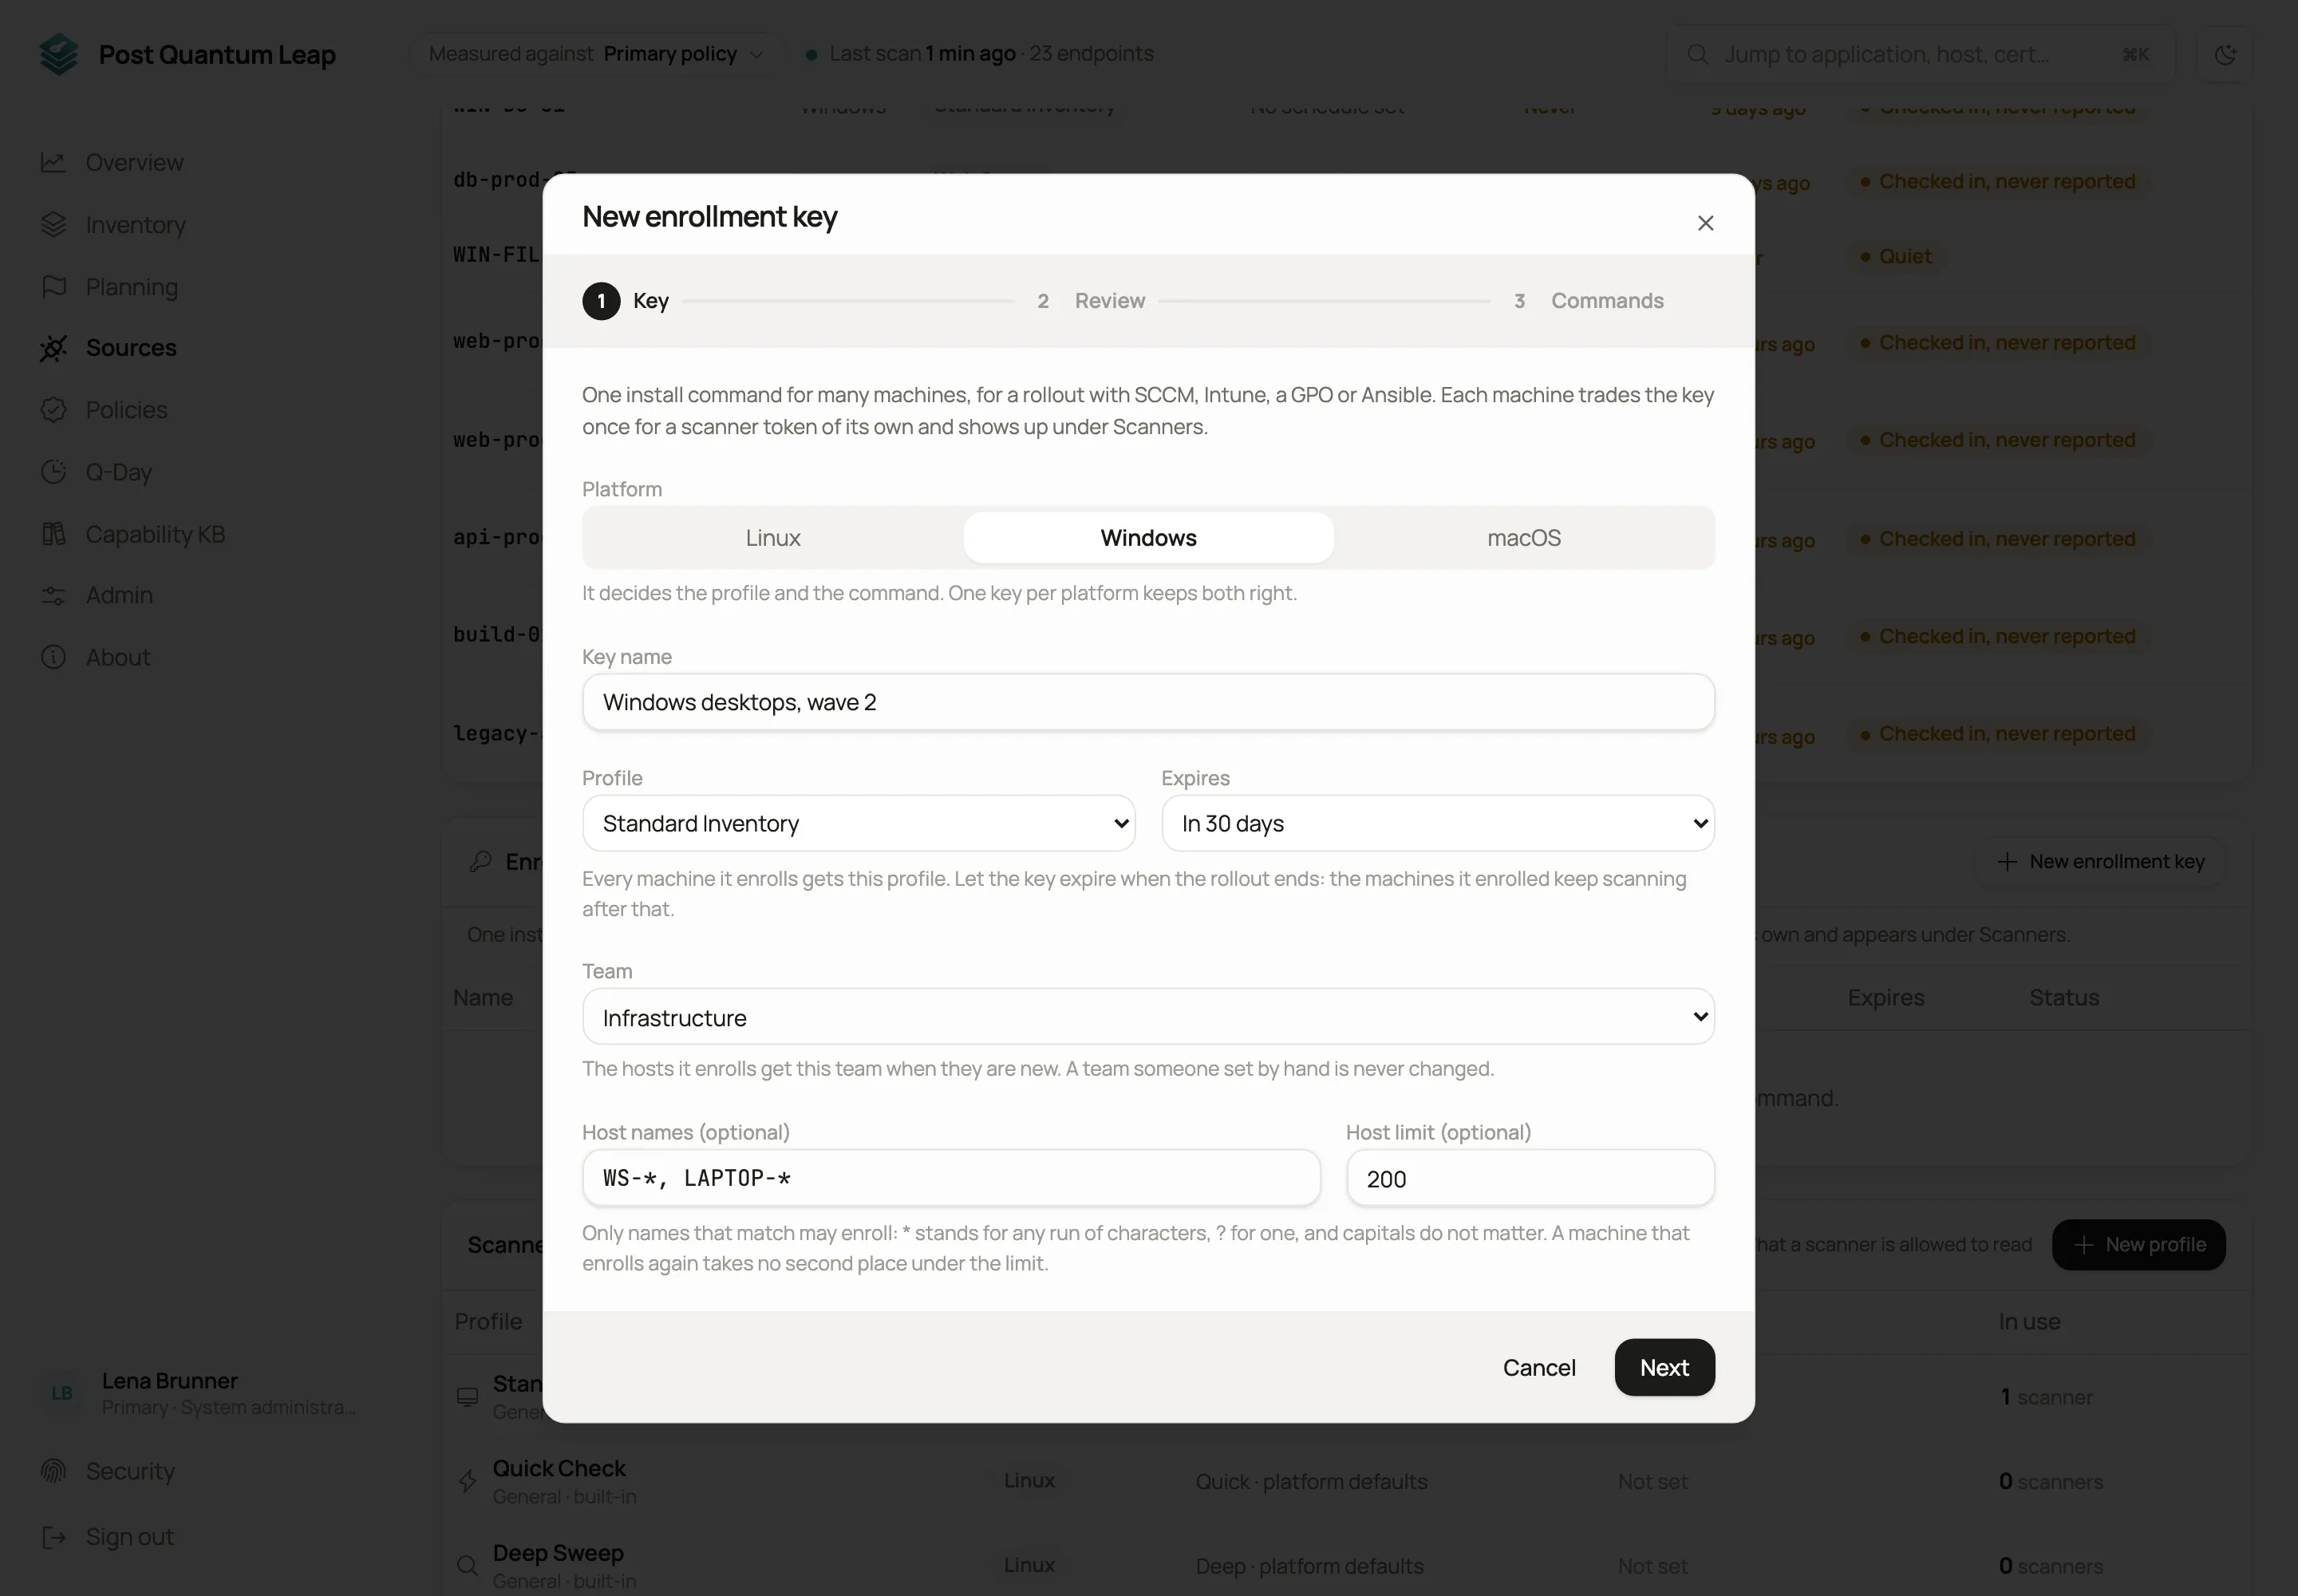 Ein Schlüssel pro Rollout und Plattform. (Demo-Daten)
Mit Microsoft Intune ist der Befehl ein Plattformskript. Intune führt es auf jedem Windows-Gerät als SYSTEM aus:
$env:CIS_SERVER='https://pql.example.com'; $env:CIS_TOKEN='pqlek_…'; $env:PQLSCAN_SCHEDULE='install'
irm https://pql.example.com/api/client-scanner/install.ps1 | iex
Mit Jamf Pro ist er ein Skript in einer Richtlinie. Jamf führt es auf jedem Mac als root aus, mit einem Schlüssel für macOS:
#!/bin/sh
curl -fsSL https://pql.example.com/api/client-scanner/install.sh \
  | PQLSCAN_TOKEN='pqlek_…' sh -s -- --server https://pql.example.com --schedule
Der Schlüssel steht im Skript, nie in einer Befehlszeile. SCCM, Gruppenrichtlinien und Ansible beschreibt das Benutzerhandbuch auf der Support-Site.
Applikationen: die Sicht von oben
Ein PQC-Projekt in PQL begann bisher bei dem, was die Scans fanden: Endpunkte, Zertifikate und Schlüssel, daraus Gruppen für den Plan. Diese Sicht findet alles. Eine Geschäftsleitung denkt aber in Systemen: das HR-System, das Kernbankensystem, der Onlineshop.
Mit 3.8 erfassen Sie diese Applikationen und verknüpfen sie mit den Endpunkten, auf denen sie laufen, auf Wunsch nur mit einzelnen Ports, und mit Schlüsseln und gespeicherten Zertifikaten ohne Endpunkt. Jede Applikation zeigt dann zwei Dinge nebeneinander und vermischt sie nie: was die Scans gemessen haben und was der Hersteller angibt.
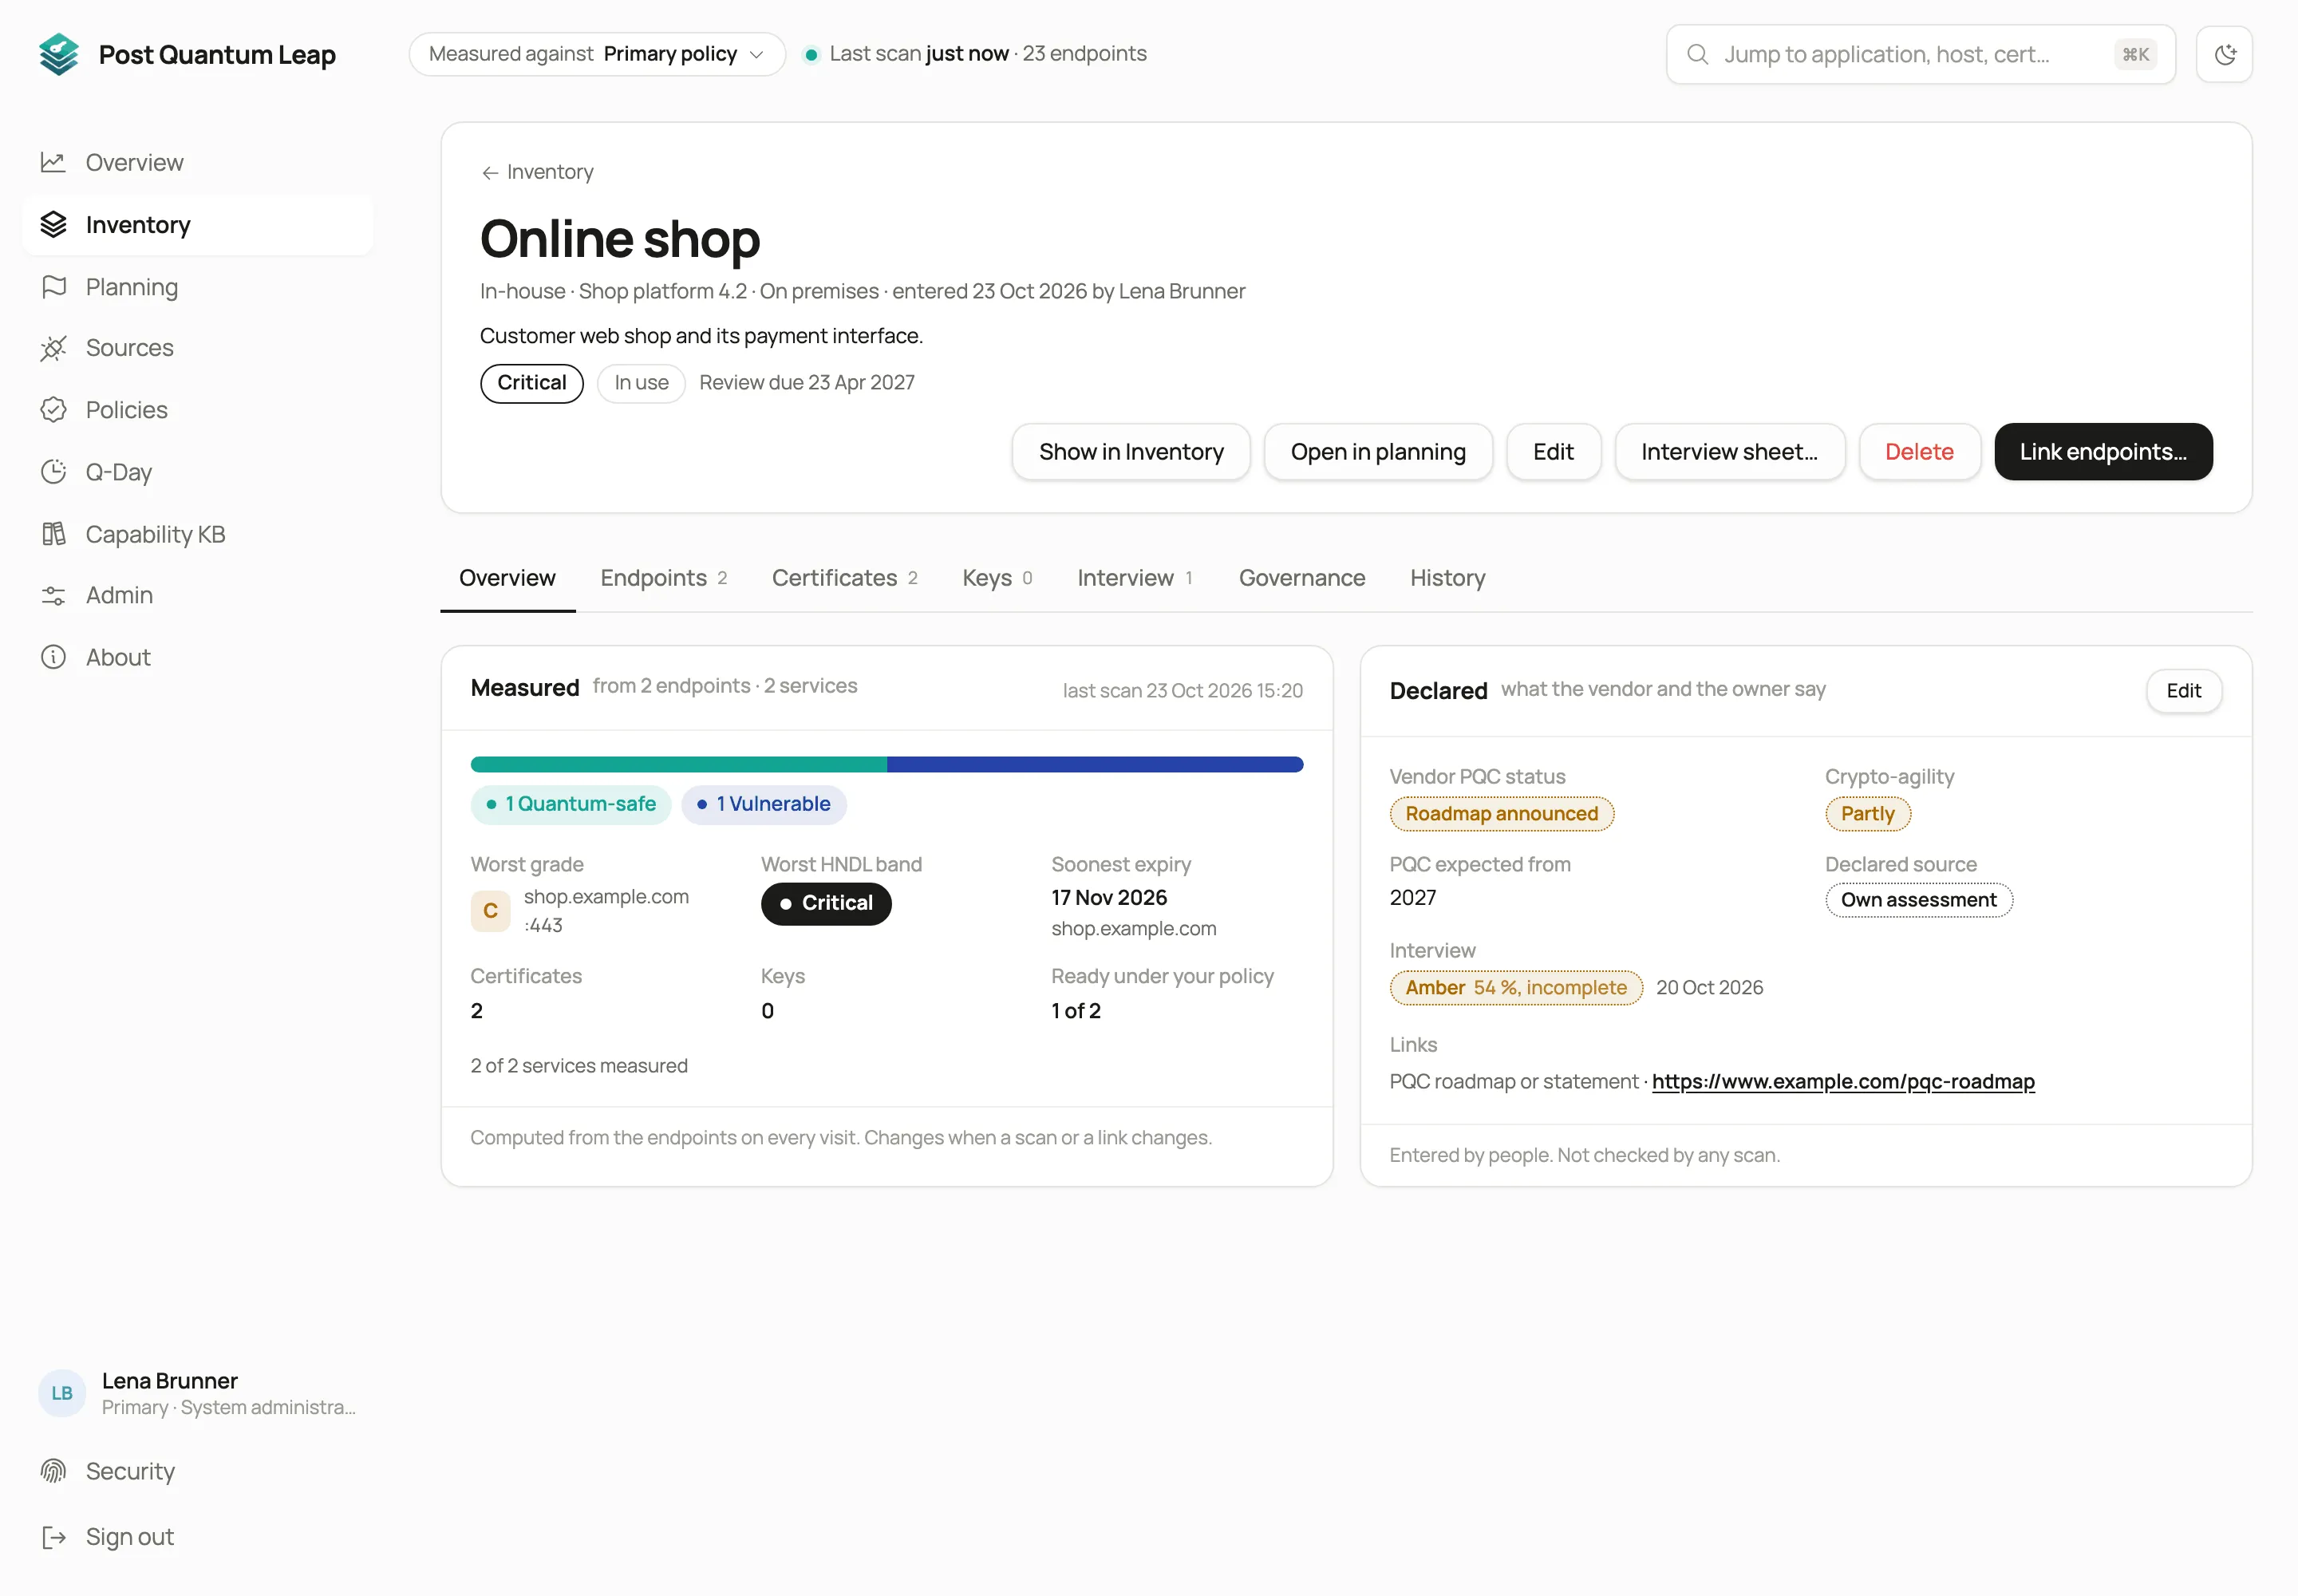 Links gemessen, rechts angegeben. (Demo-Daten)
Den Hersteller fragen
Interview Sheets schicken den PQC Product Check, einen Excel-Fragebogen, an den Lieferanten jeder Applikation. Er fragt nach dem PQC-Status des Produkts pro Funktion, mit Daten, und stellt zehn Fragen zum Produkt. Holen Sie die Antworten zurück oder tragen Sie sie nach einem Gespräch ein, und PQL bewertet sie grün, orange oder rot. Der nächste Fragebogen beginnt mit den letzten Antworten, so muss nur neu beantwortet werden, was sich geändert hat.
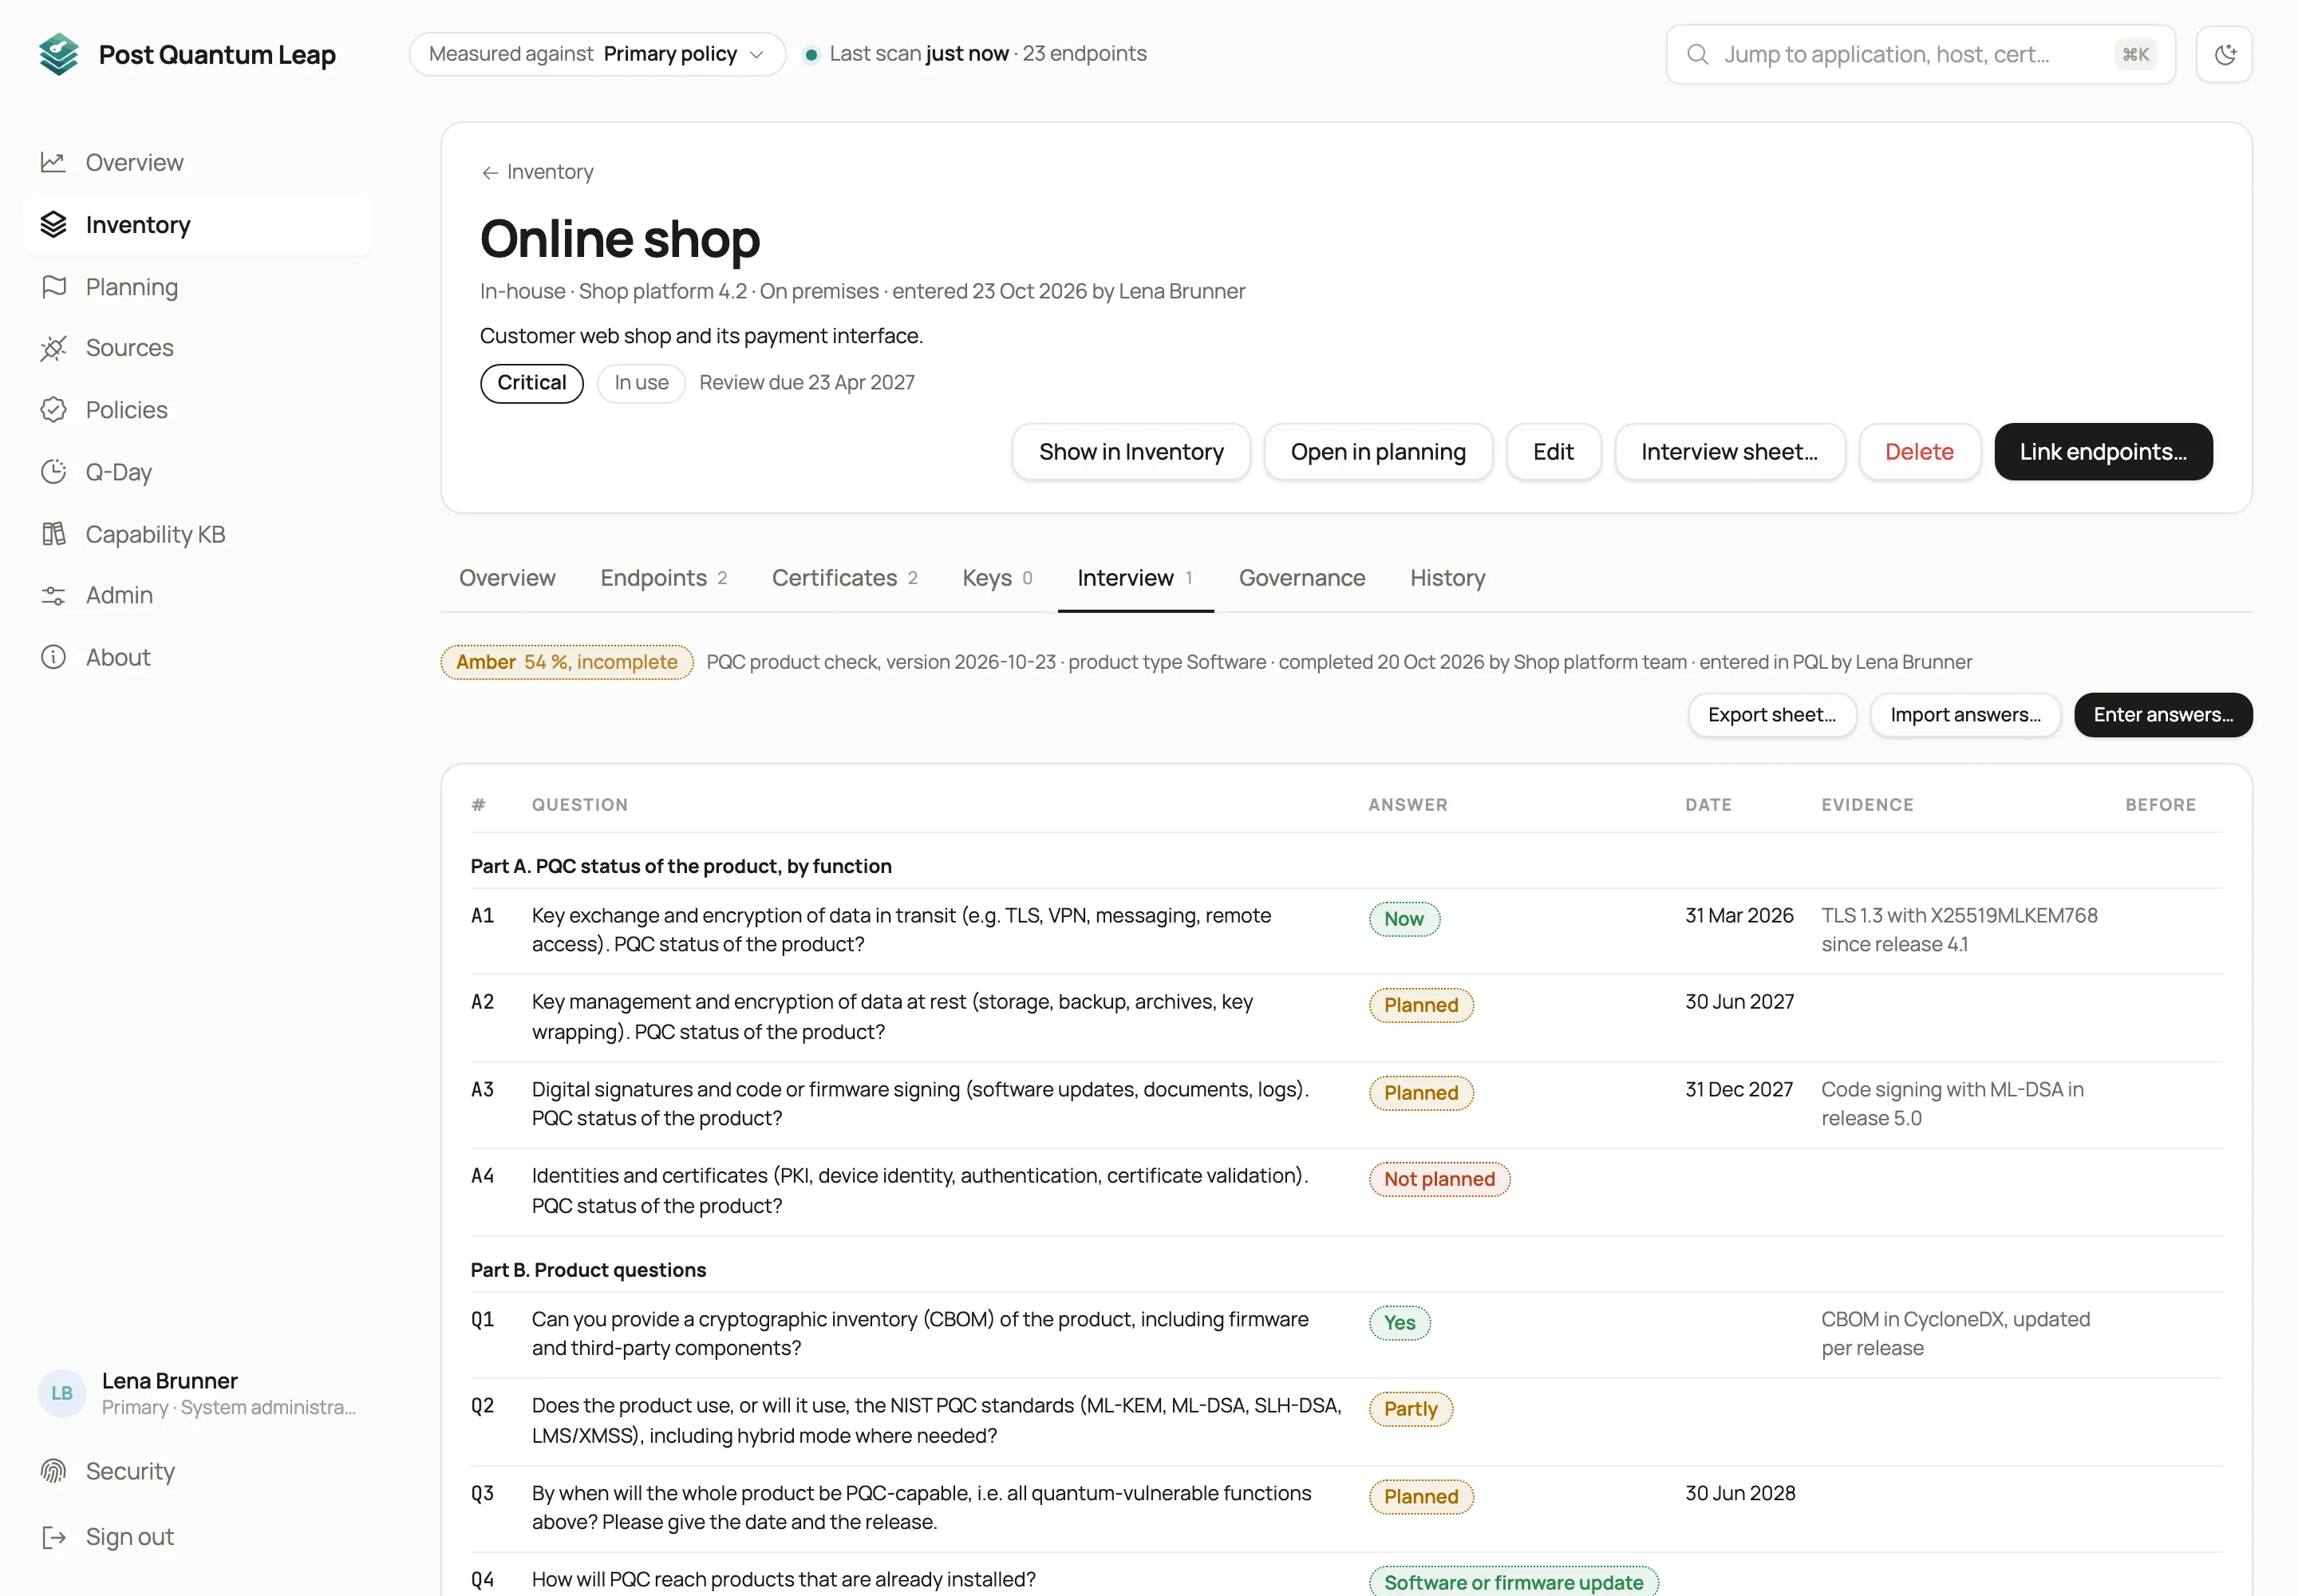 Bewertet mit Orange: Post-Quanten-Verfahren für Daten in Übertragung schon heute, für Signaturen geplant auf Ende 2027. (Demo-Daten)
Von der Applikation zum Plan
Jede Applikation ist eine Gruppe, die Sie als Kohorte übernehmen und einer Welle zuteilen können. Eine Applikation mit einer Asset-ID bringt ihre Endpunkte in diesen Business Service. Ein Host ohne eigene Kritikalität wird mit der Kritikalität der Applikationen eingestuft, denen er dient, und weist das aus.
So kann der Plan an beiden Enden beginnen: vom Inventar aus nach oben oder von Ihren wichtigsten Applikationen aus nach unten. Beide treffen sich in denselben Wellen.
Ausserdem in 3.8
- Netzwerkmitschnitte. Laden Sie eine pcap-Datei hoch und sehen Sie, was echte Clients und Server ausgehandelt haben, auch mit Servern, die PQL nicht gescannt hat.
- Scans aus der Ferne. Eine Bifröst-Engine kann einen Netzbereich durchsuchen, den nur sie erreicht.
- Tenant-Backups. Jede Nacht oder auf Knopfdruck, mit Wiederherstellung.
- Browser. Die Capability KB zeigt, ab welcher Version ein Browser Post-Quanten-Schlüsselaustausch verwendet, und die Seite eines Endpunkts nennt die Browser, die er aussperren würde.
Die Details stehen in den Release Notes auf der Support-Site. Lesen Sie vor dem Upgrade ihren Abschnitt «Before you upgrade»: Der erste Start von 3.8 sichert jeden Tenant.