Post Quantum Leap 3.5 ist da. Die grösste Änderung ist die neue Migrationsplanung: Der Plan wird jetzt an jeder definierten Policy gemessen — und eine Policy kann jeder Standard sein, an dem Sie sich messen lassen müssen.
Die Planung beantwortet damit drei Fragen, pro Policy: Wo stehen wir? Was verlangt sie? Wie kommen wir hin?
Cohorts: was zusammen wandert
Eine Kohorte gruppiert, was gemeinsam migriert — als gespeicherte Regel, zum Beispiel «alles RSA unter 2048». Sie wird mit jedem Scan aktualisiert: Kommt ein neues System dazu, das auf die Regel passt, ist es in der Kohorte, ohne dass jemand eine Liste pflegt.
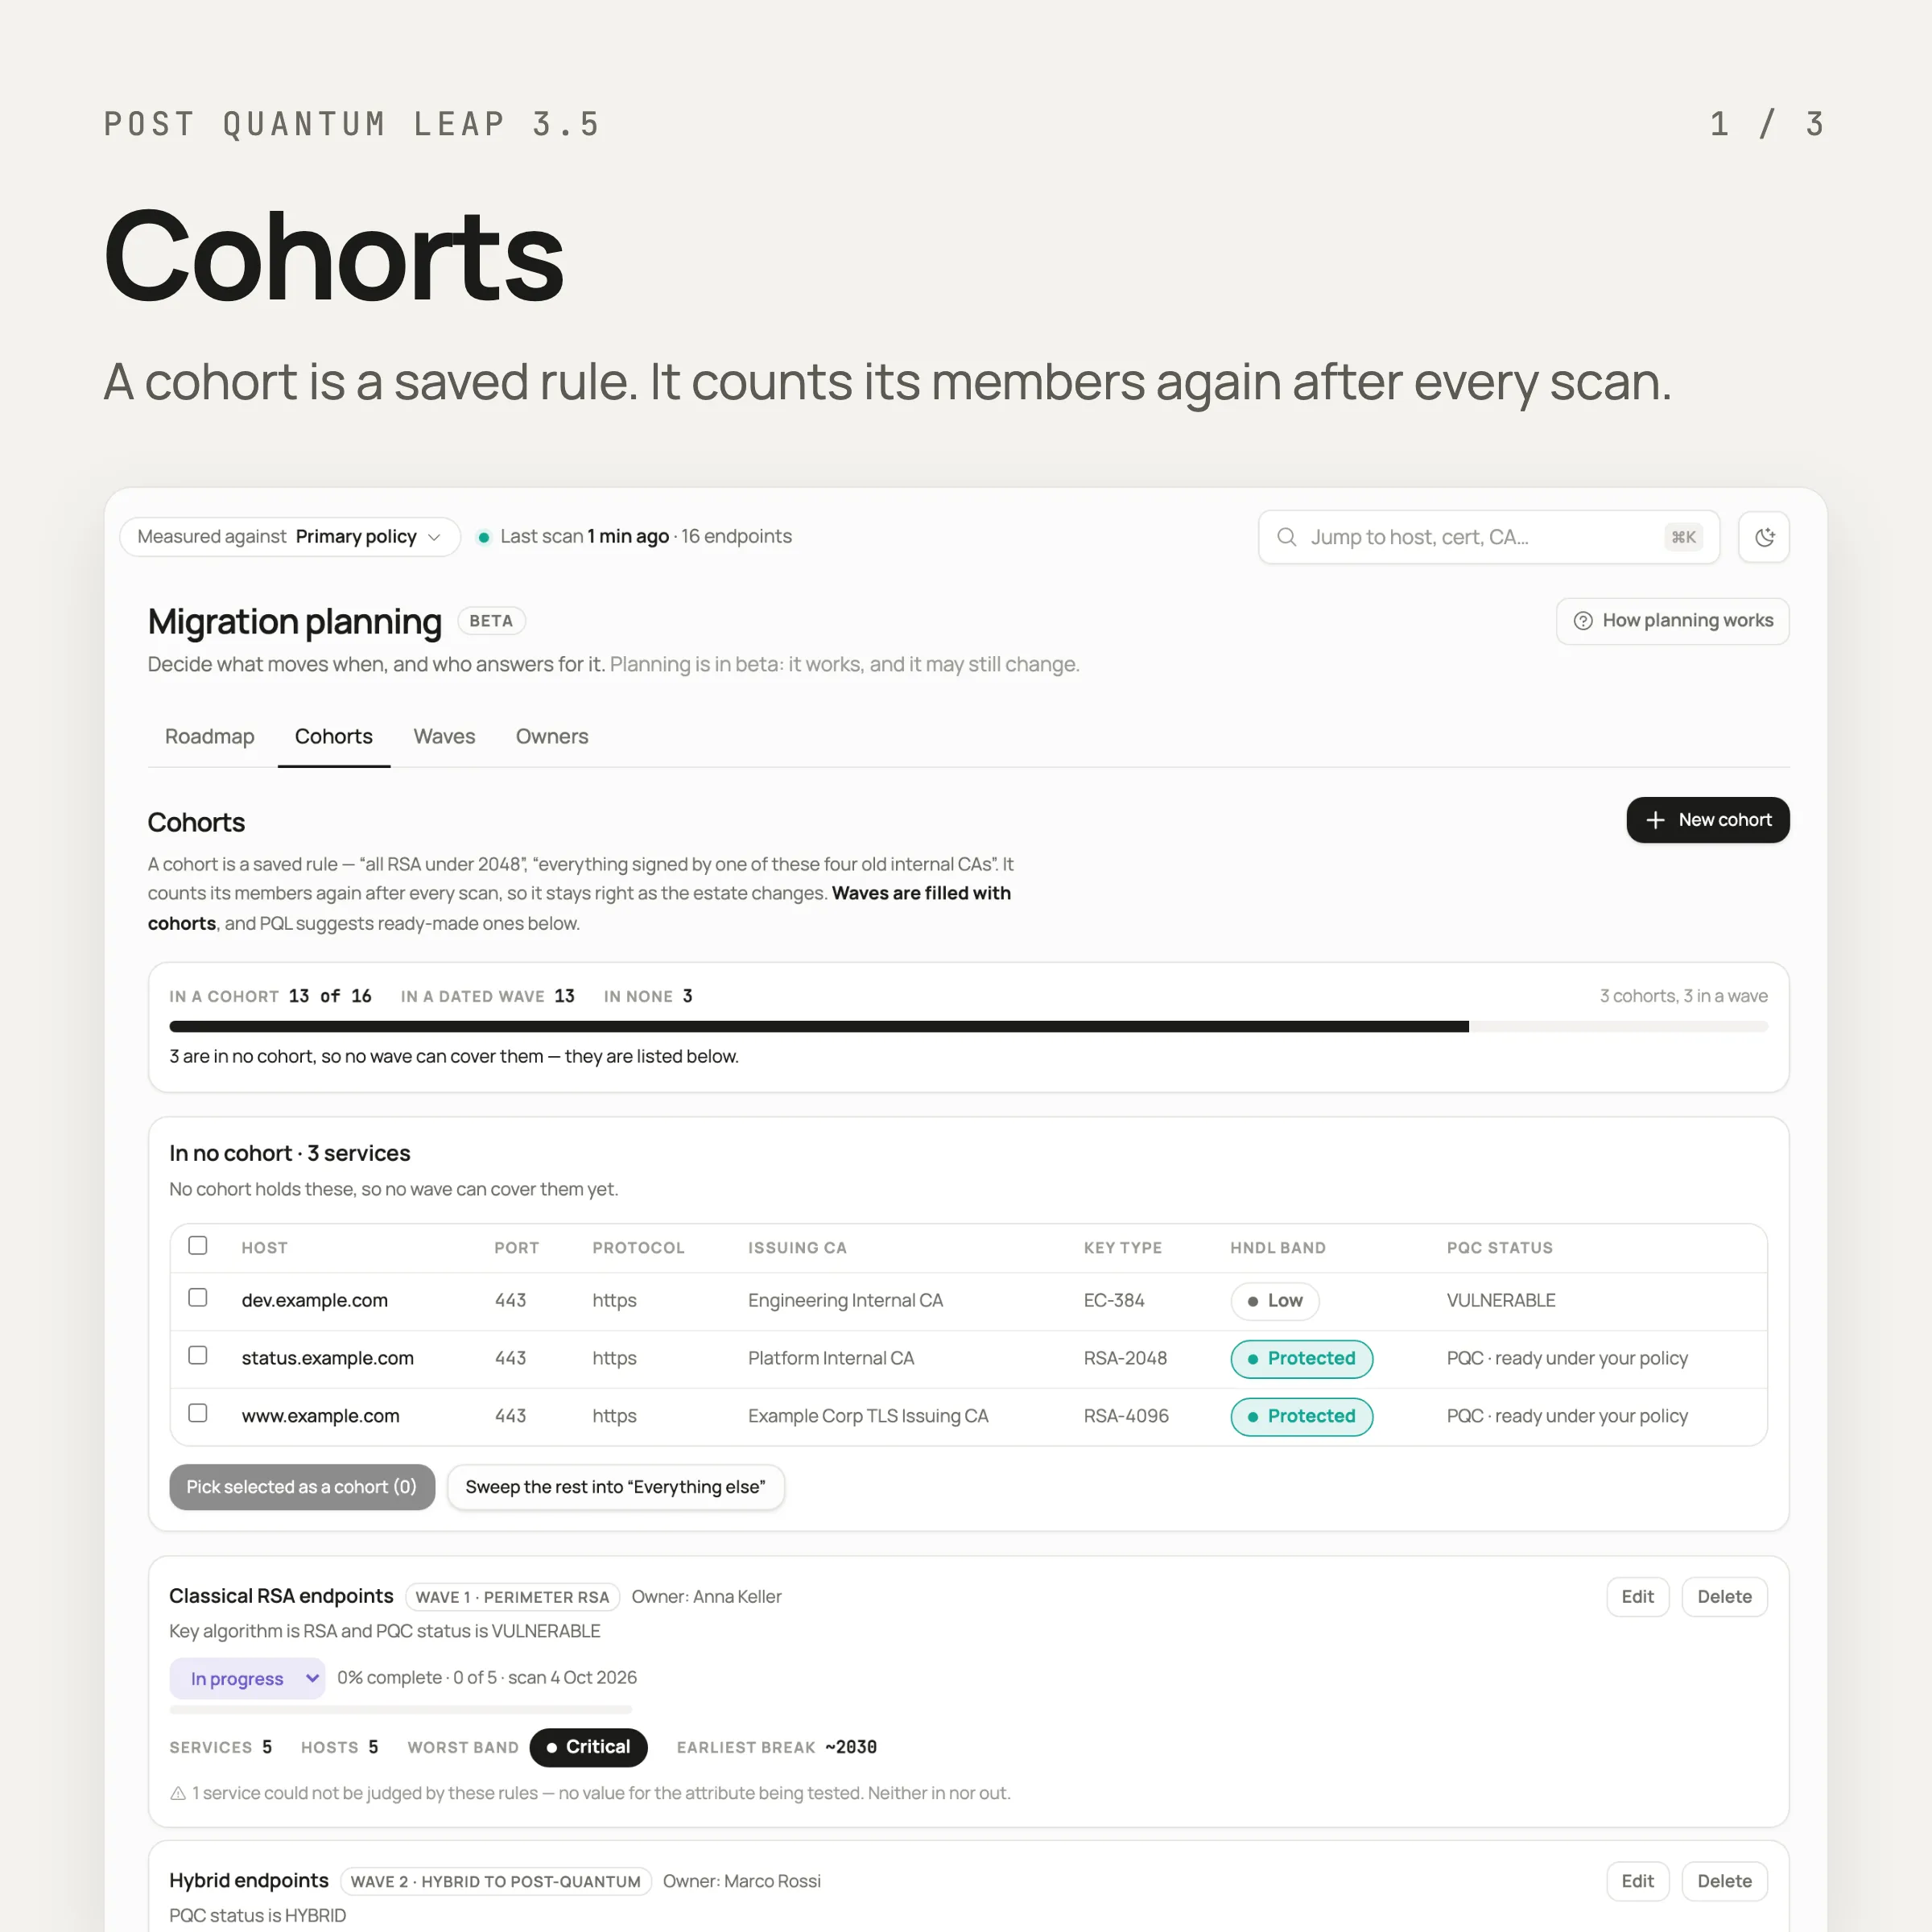 Kohorten im Planning: gespeicherte Regeln statt gepflegter Listen. (Demo-Daten)
Waves: wann, und wer
Waves legen Kohorten auf Termine, mit je einem Owner. Und sie zeigen, was der Plan bewirkt: wie weit die Exposition sinkt, und bis wann.
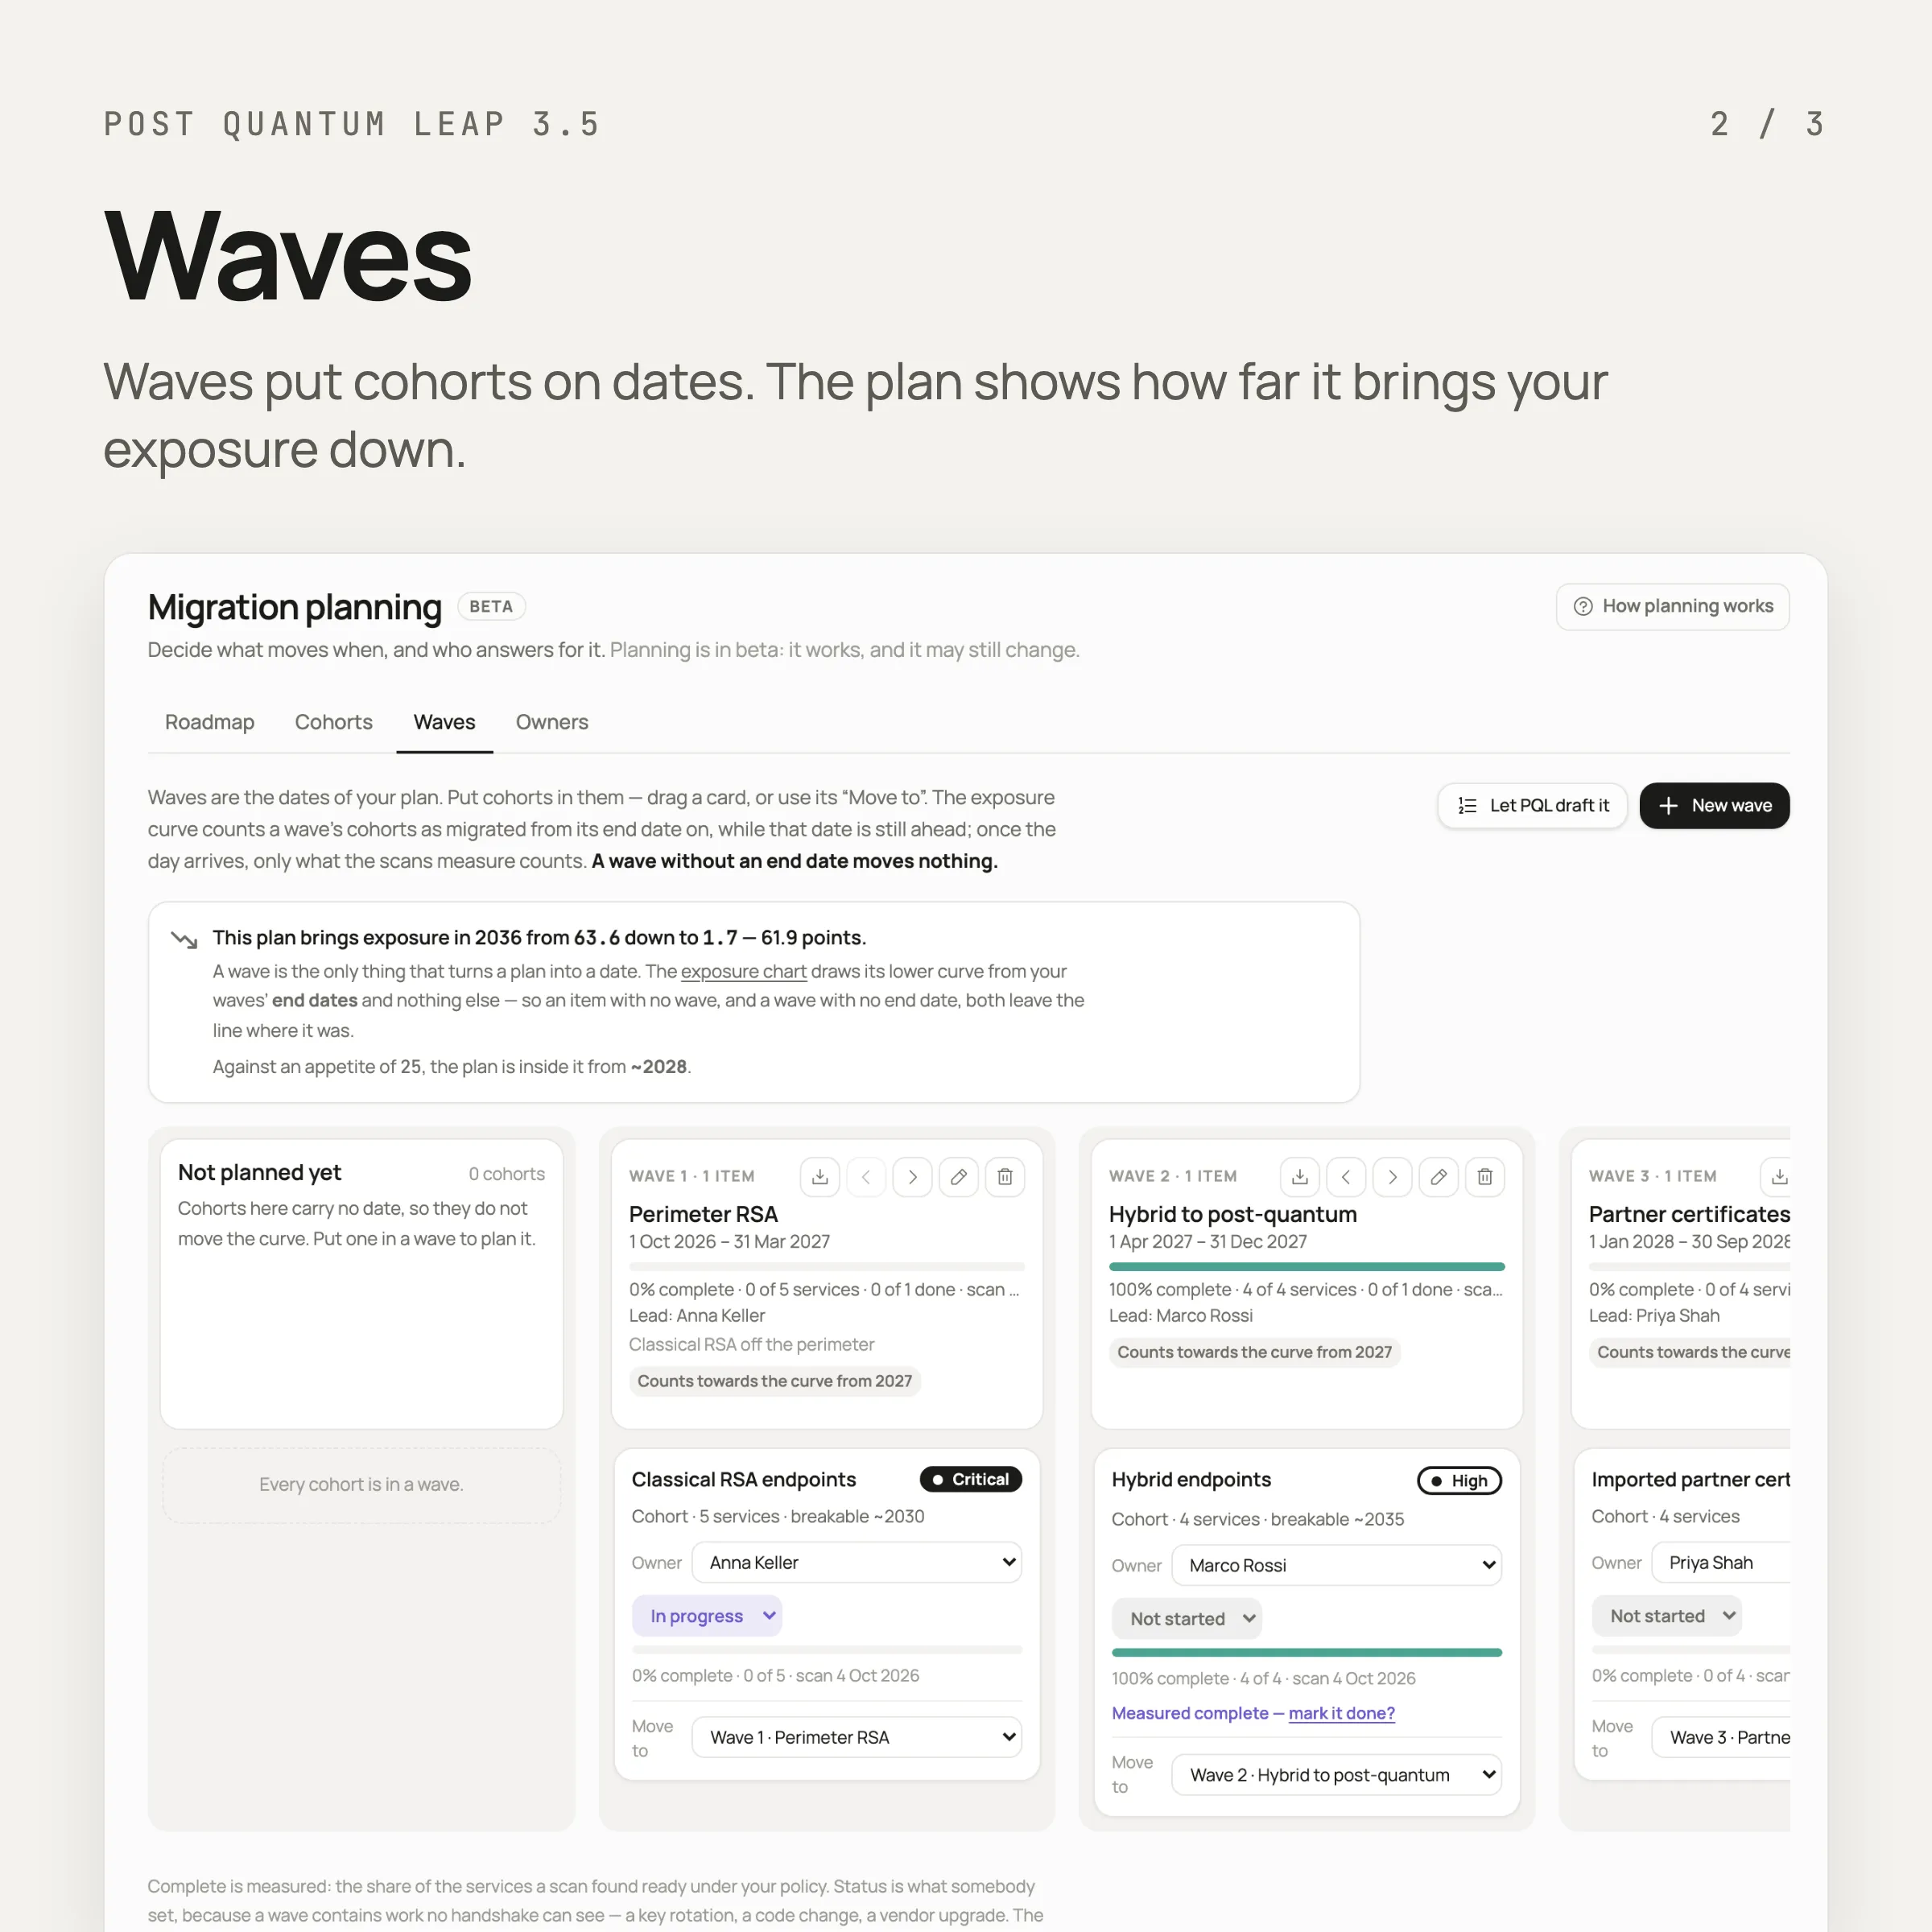 Drei Waves, je ein Owner — und die Kurve, die zeigt, was der Plan mit der Exposition macht. (Demo-Daten)
Policies: was als quantensicher gilt, und bis wann
Eine Policy sagt, was als quantum-ready zählt und bis wann. NIST PQC, CNSA 2.0, DORA, BSI TR-02102, die FINMA-Aufsichtsmitteilung 05/2026 und weitere sind eingebaut. Eine ist Ihre primäre; andere verfolgen Sie daneben — oder Sie leiten aus jeder beliebigen Ihre eigene ab.
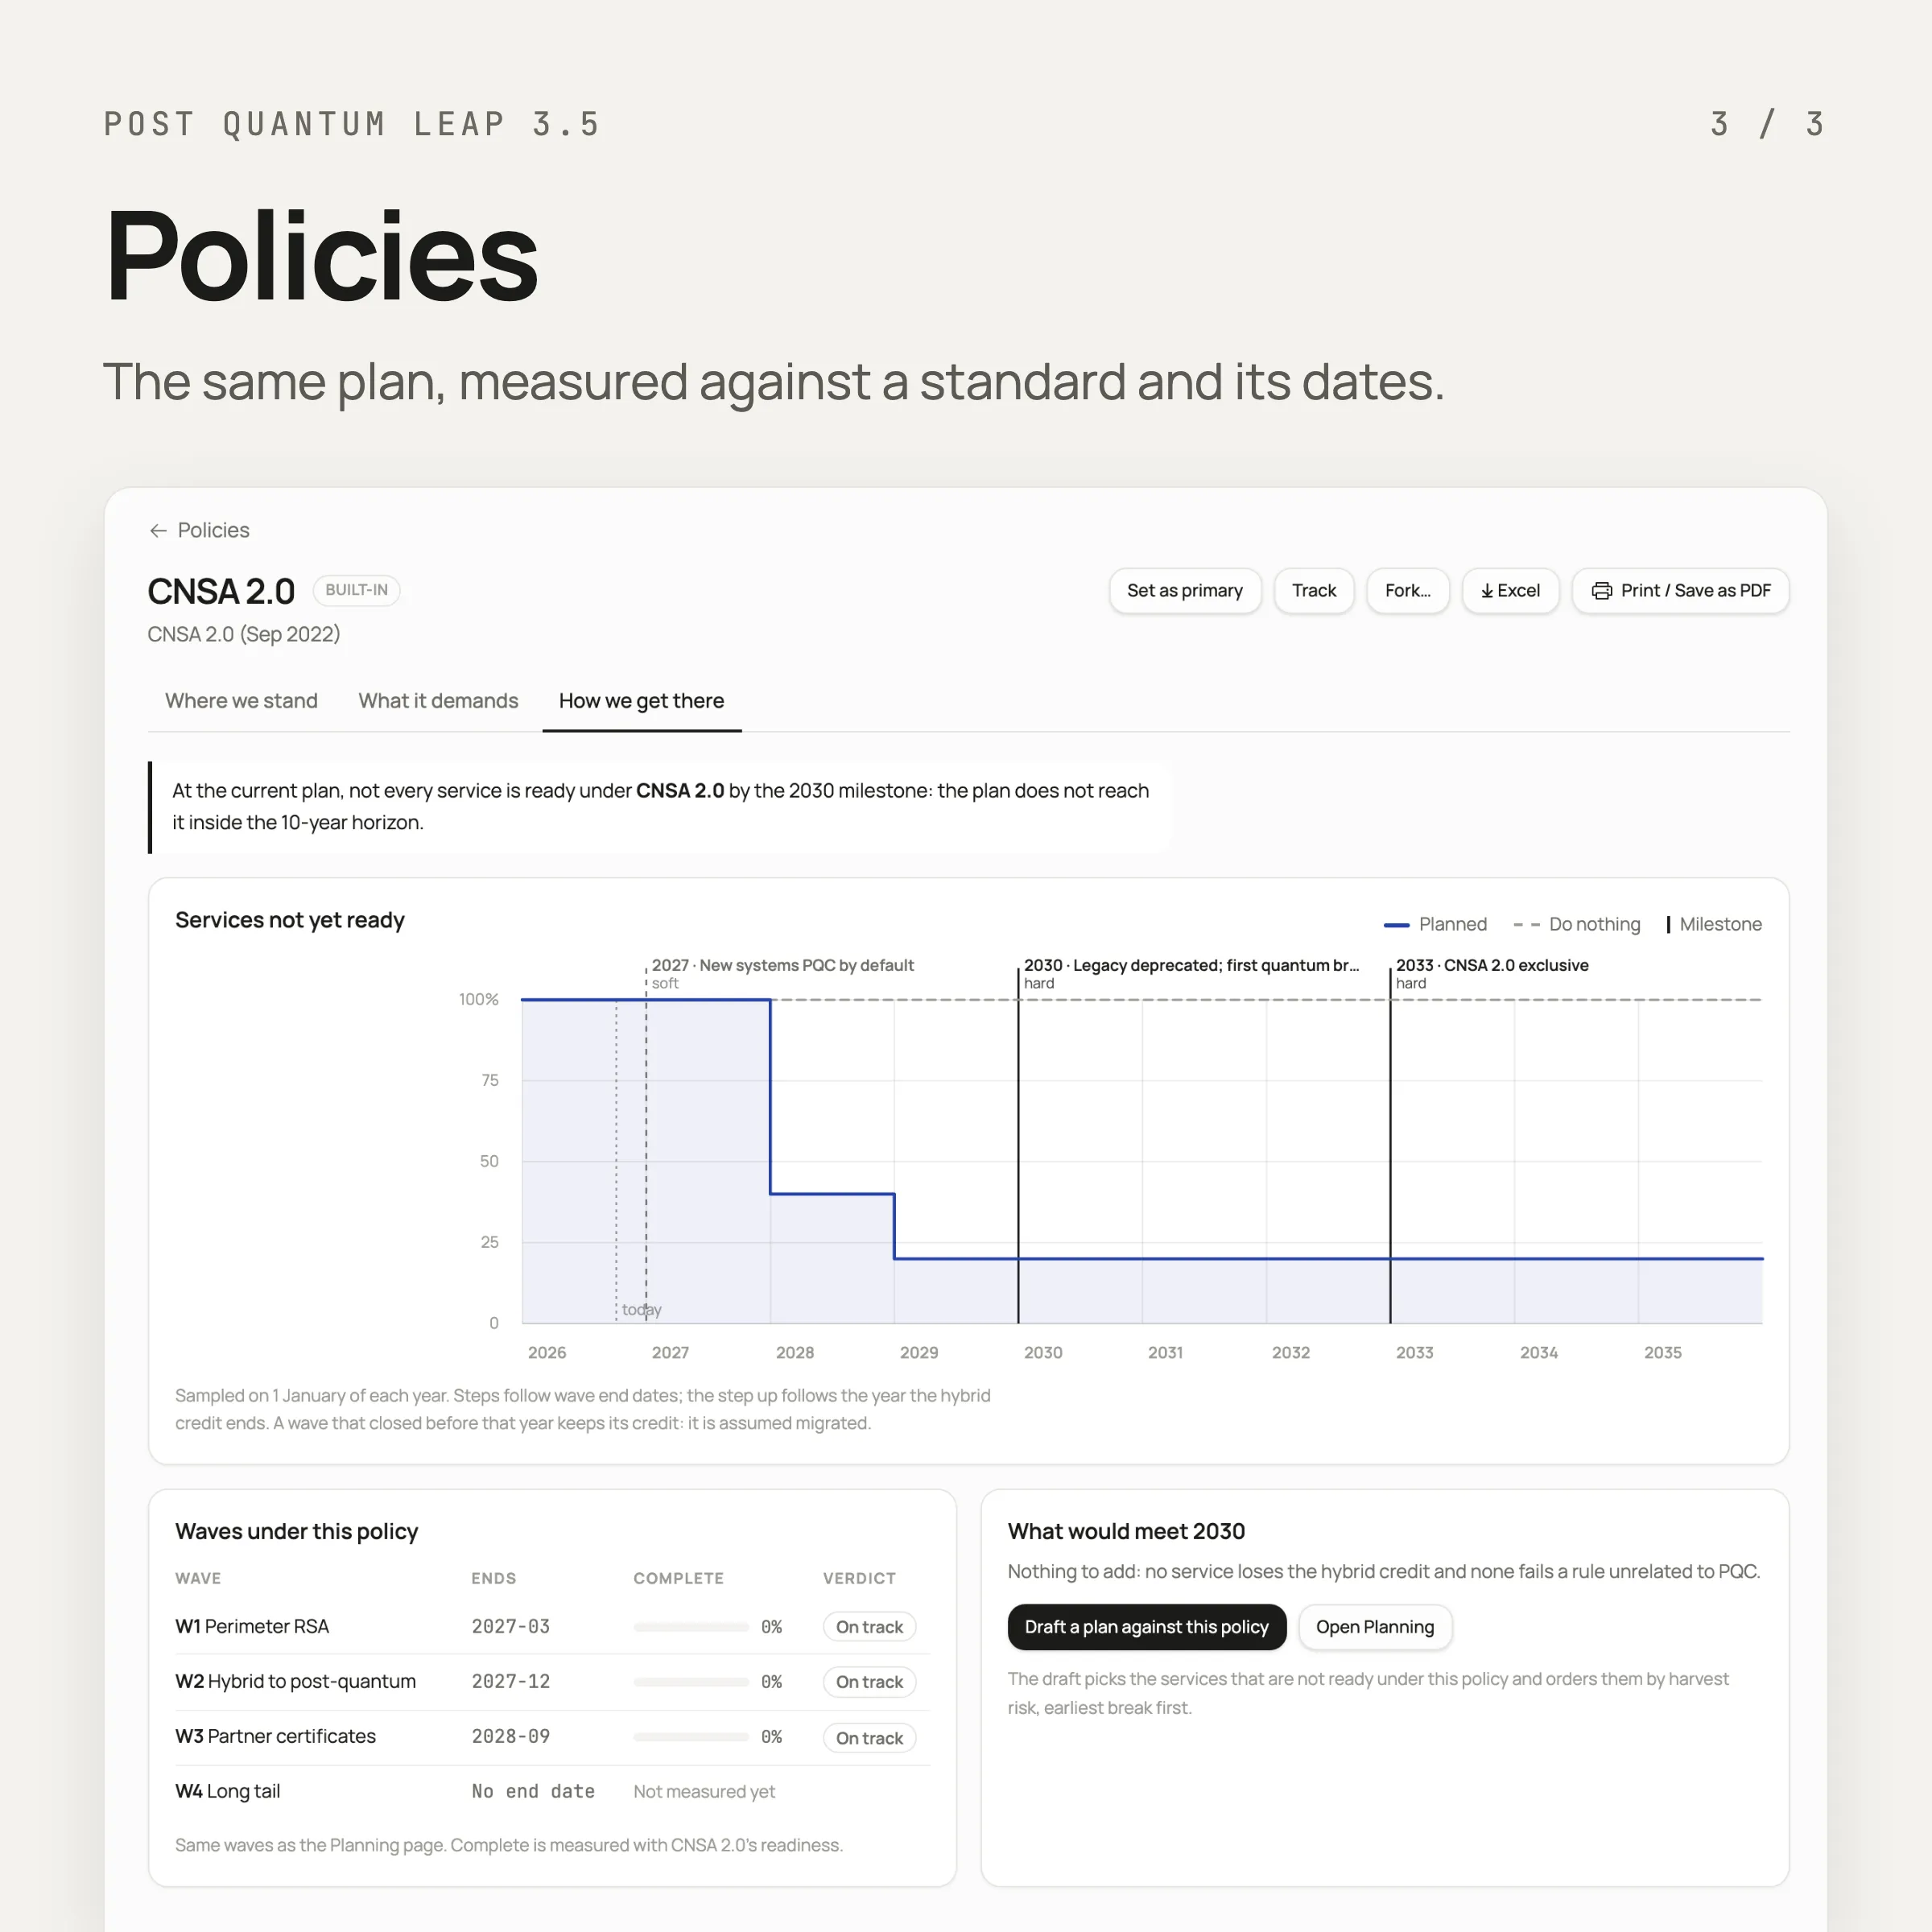 Der eigene Plan, gemessen an den Meilensteinen einer Policy. (Demo-Daten)
Ausserdem in 3.5
Sicherheitsverbesserungen nach einem Penetrationstest und einem Code-Review, und eine signierte Software Bill of Materials für die Container-Images.
Alle Details stehen in den Release Notes auf der Support-Site. Sehen möchten statt lesen? 30 bis 45 Minuten, live.